


Киберпреступники заманивают жертв фальшивыми новостями CNN

Киберпреступники заманивают жертв фальшивыми новостями CNN

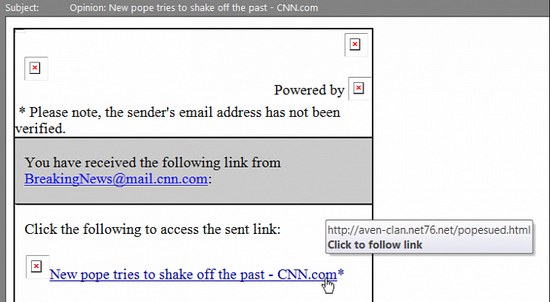
 Киберпреступники рассылают потенциальным жертвам электронные письма с фальшивыми новостями от имени CNN. Такие письма, как правило, содержат ссылки на вредоносные сайты. Эти ссылки сопровождаются новостными заголовками провокационного характера. В основном, в них содержится ложная информация о новоизбранном Верховном понтифике (Папе Римском) Франциске I.


В электронных письмах, обнаруженных специалистами Spyware Sucks, содержались заголовки вроде: “Opinion: New pope tries to shake off the past – CNN.com.” «Мнение: Новый Папа Римский пытается избавиться от прошлого - CNN.com»

Письма, о которых сообщается в Dynamoo’s Blog, содержат заголовки: “Opinion: New Pope Sued For Not Wearing Seat Belt In Popemobile - CNN.com” «Мнение: Нового Папу Римского привлекли к суду, За Не пристёгнутый Ремень безопасности В Папамобиле - CNN.com». По имеющейся информации, все письма рассылаются с адреса BreakingNews@mail.cnn.com. При переходе по ссылкам, содержащимся в этих электронных письмах, жертвы киберпреступников попадают на вредоносные сайты, располагающиеся на серверах в США, Южной Африке, Венгрии и Малайзии.

Электронные письма, обнаруженные компанией Symantec, содержат заголовки: “Opinion: Can New-Pope Benedict be Sued for the [expletive] Abuse Cases?” и “Opinion: New Pope, Vatican officials sued over alleged [expletive] abuse!” «Мнение: Можно ли Новому Папе Римскому Бенедикту Предъявить иск за [ненормативная лексика] Случаи насилия?” и «Мнение: Новый Папа Римский, Ватиканским чиновникам предъявляют иск за предполагаемые [ненормативная лексика] злоупотребления!»

Symantec утверждает, что ссылки, содержащиеся в данных вредоносных письмах, ведут на сайты, инфицированные BlackHole. Компоненты набора эксплойтов исследуют устройства жертв на предмет наличия уязвимостей, пытаясь инфицировать их.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru