


Злоумышленники эксплуатируют уязвимость нулевого дня в Java

Злоумышленники эксплуатируют уязвимость нулевого дня в Java

Корпорация Symantec опубликовала результаты анализа атак с целью промышленного шпионажа, эксплуатирующих очередную уязвимость нулевого дня в Java. Для их осуществления злоумышленники использовали скомпрометированный сертификат компании Bit9. Данная преступная группа ранее использовала и другие уязвимости нулевого дня.

Специалисты компании Symantec установили, что в рамках атаки с использованием уязвимости нулевого дня в Oracle Java Runtime Environment (CVE-2013-1493) на заражённый компьютер загружается вредоносная программа в виде DLL-библиотеки, подписанной скомпрометированным сертификатом компании Bit9, которая устанавливает связь со своим сервером управления по адресу 110.173.55.187. Антивирусные продукты компанииSymantec определяют её как Trojan.Naid.

Авторы Trojan.Naid имеют высокий уровень подготовки и демонстрируют поразительную настойчивость в осуществлении атак с целью промышленного шпионажа сразу в нескольких отраслях. В их арсенале не одна уязвимость – в 2012 году специалисты компании Symantec сообщили об осуществлении создателями Trojan.Naid атаки типа «watering hole» с применением уязвимости нулевого дня в Microsoft Internet Explorer (CVE-2012-1875).


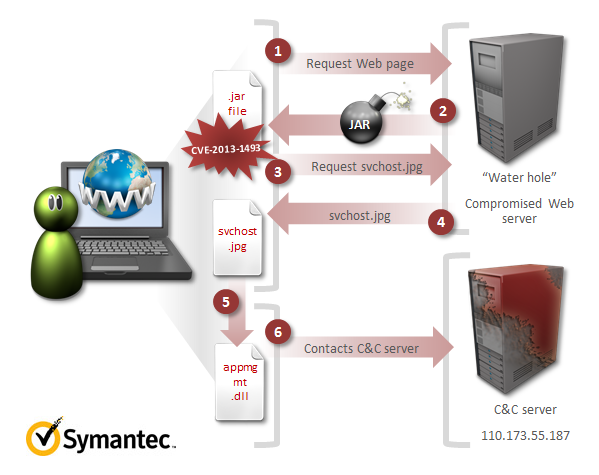
Рисунок 1. Сценарий атаки


Как показано на Рисунке 1, атака начинается с того, что жертва заманивается на веб-страницу со встроенным вредоносным JAR-файлом, который идентифицируется Symantec как Trojan.Maljava.B. Используя эксплойт к уязвимости CVE-2013-1493, он загружает файл с названием svchost.jpg, являющийся на самом деле исполняемым файлом, определяемым Symantec как Trojan.Dropper. Далее этот загрузчик в свою очередь скачивает файлappmgmt.dll, определяемый как Trojan.Naid. Symantec сразу же выпустила обновление для системы предотвращения вторжений (IPS), благодаря которому вредоносный JAR-файл будет определяться как Web Attack: Malicious Java Download 4.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru