


Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Trojan.Yontoo.1 на гребне волны новых рекламных троянцев для «маков»

Компания «Доктор Веб» сообщает о наблюдаемом с начала года росте распространения рекламных приложений для компьютеров под управлением Mac OS X. Среди них выделяется троянец Trojan.Yontoo.1, который, являясь загрузчиком, устанавливает на инфицированный компьютер дополнение для популярных браузеров, основное назначение которого — демонстрация рекламы в процессе просмотра веб-сайтов.

С начала 2013 года специалисты компании «Доктор Веб» отмечают рост количества рекламных приложений для различных платформ, в том числе для операционной системы Mac OS X. Таким образом злоумышленники зарабатывают на партнерских программах рекламных сетей, и с каждым днем растет их интерес к пользователям Apple-совместимых компьютеров. Ярким примером подобного ПО может служить обнаруженный недавноTrojan.Yontoo.1.

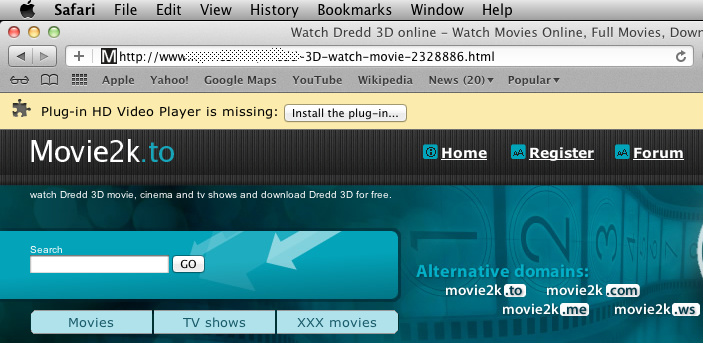
Эта троянская программа проникает на компьютер жертвы различными способами. Например, с целью распространения троянца злоумышленники создали специальные веб-страницы с анонсами фильмов, при открытии которых в верхней части окна демонстрируется стандартное предложение установки плагина для браузера. На самом деле данный диалог лишь имитирует традиционную панель, демонстрируемую пользователям в случае необходимости установки какого-либо дополнения или надстройки, и создан злоумышленниками специально, чтобы ввести потенциальную жертву в заблуждение. После нажатия на кнопку Install the plug-in происходит перенаправление пользователя на сайт для загрузки приложения, детектируемого антивирусным ПО «Доктор Веб» как Trojan.Yontoo.1.


Злоумышленники предусмотрели несколько альтернативных способов распространения этой угрозы. Например, жертва может загрузить троянца под видом медиаплеера, программы для улучшения качества просмотра видео, «ускорителя» загрузки файлов из Интернета и т. д.

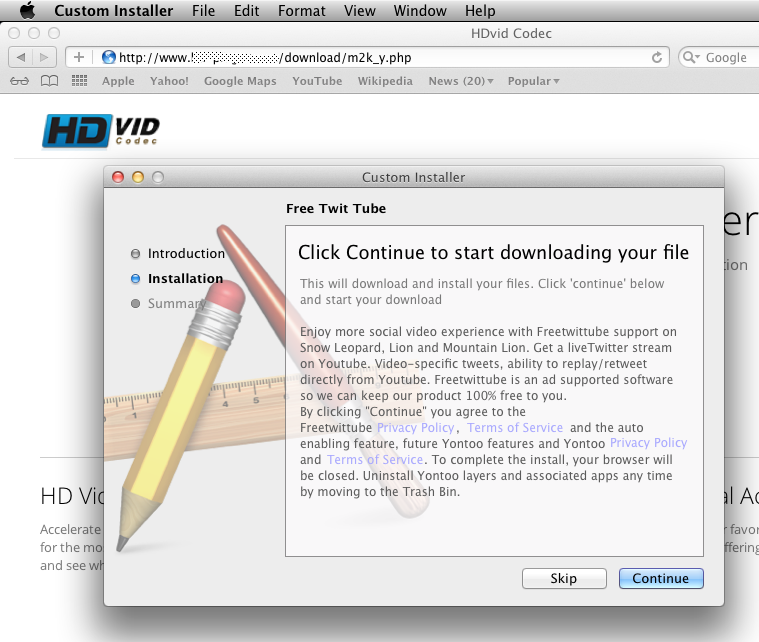
После запуска Trojan.Yontoo.1 демонстрирует на экране диалоговое окно программы, предлагающей инсталлировать приложение под названием Free Twit Tube.


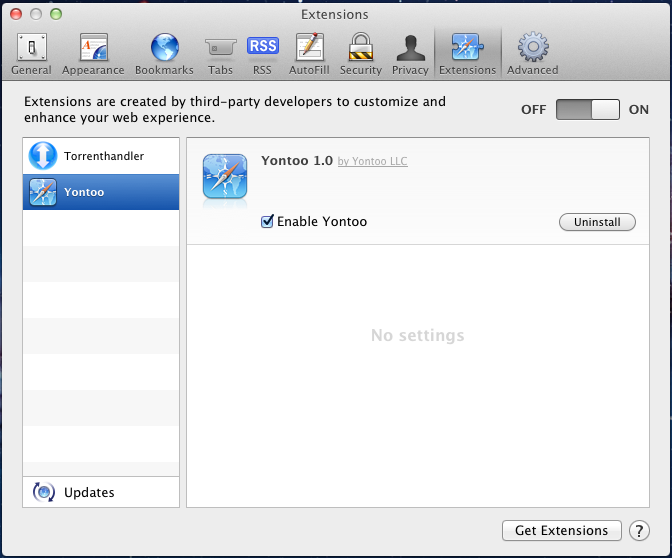
Однако вместо заявленной программы после нажатия на кнопку Continue троянец загружает из Интернета и устанавливает специальный плагин Yontoo для наиболее популярных среди пользователей Mac OS X браузеров: Safari, Chrome и Firefox. Этот плагин в процессе просмотра веб-страниц в фоновом режиме передает на удаленный сервер данные о том, какую веб-страницу открыл в своем браузере пользователь.


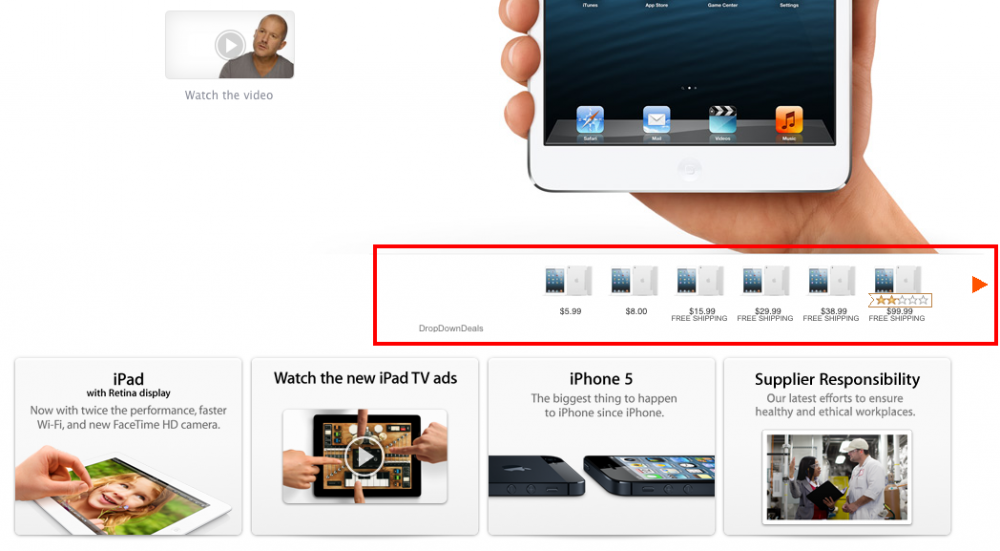
В ответ данное дополнение получает от злоумышленников специальный файл, позволяющий встраивать в просматриваемые пользователем веб-страницы различные рекламные модули от сторонних партнерских программ. Вот так, например, будет выглядеть на инфицированном компьютере веб-страница сайта apple.com:


Такие расширения для браузеров детектируются антивирусным ПО как Adware.Plugin. Следует отметить, что аналогичная схема распространения «рекламного троянца» существует и для пользователей ОС Windows.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru