


Компании недостаточно защищают смартфоны и планшеты своих сотрудников

Компании недостаточно защищают смартфоны и планшеты своих сотрудников

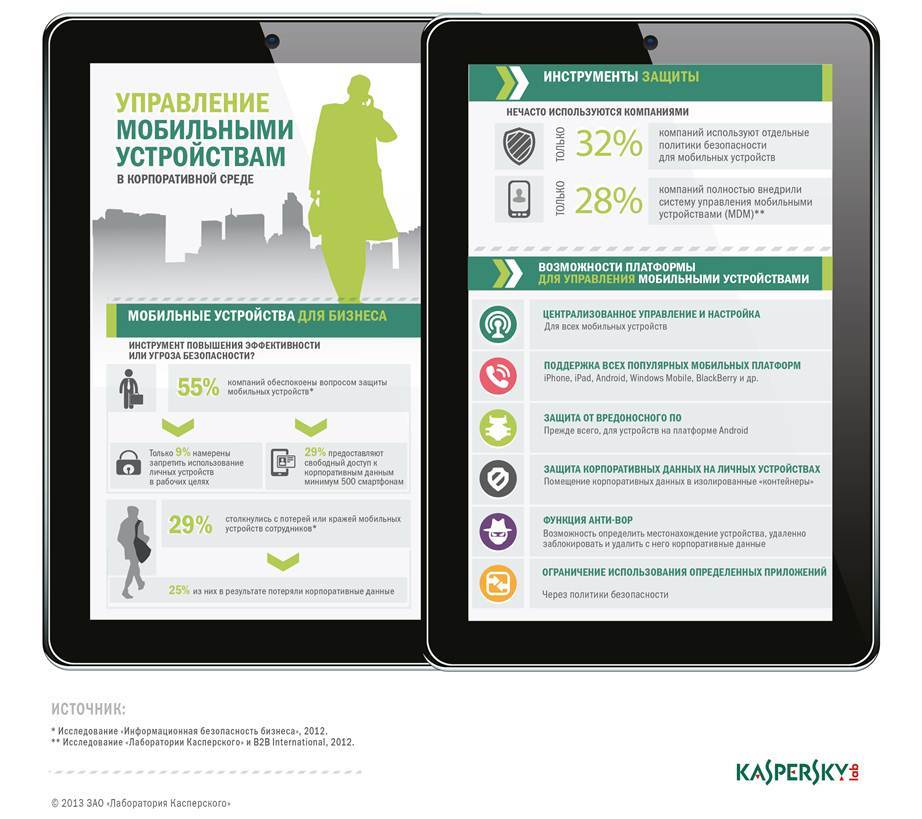
Немногим более четверти компаний во всем мире (28%) внедрили в своих корпоративных сетях специализированные средства защиты и управления мобильными устройствами (Mobile Device Management) в полной мере. К такому неутешительному выводу пришли эксперты «Лаборатории Касперского» по итогам международного исследования, проведенного совместно с компанией B2B International в конце 2012 года. В  России же показатель оказался еще ниже – лишь 23%. Менее трети мировых компаний (32%) используют отдельную политику безопасности для смартфонов и планшетных ПК.

Количество мобильных устройств, как корпоративных, так и личных, которые сотрудники компаний по всему миру используют в рабочих целях, растет буквально день ото дня. Игнорировать эту тенденцию в условиях современного бизнеса крайне сложно, и этот тезис нашел подтверждение в результатах совместного исследования «Лаборатории Касперского» и B2B International. Только 9% организаций, руководствуясь соображениями безопасности, готовы полностью запретить сотрудникам использовать личные смартфоны для выполнения рабочих задач. С другой стороны, 29% компаний предоставляют сотрудникам неограниченный доступ к данным в корпоративной сети через мобильные устройства. 

«Использование смартфонов и других мобильных гаджетов дает конкурентное преимущество любой современной компании, поскольку ее сотрудники становятся более гибкими и могут решать рабочие задачи, находясь практически в любом месте, и в любое время. Однако появление новых устройств в корпоративной инфраструктуре требует и новых подходов к обеспечению IT-безопасности. Пренебрежение этим грозит компании лишением важных данных, будь то в результате вирусного заражения, утери или кражи самого устройства. Однако управление смартфонами и планшетами и их защита отнюдь не требуют «изобретения велосипеда» – «Лаборатория Касперского» предлагает бизнесу готовое корпоративное решение для защиты всех типов используемых устройств, включая мобильные, с возможностью управлять ими централизованно», – рассказывает Константин Воронков, руководитель группы развития систем управления, продуктов для мобильных платформ и виртуальных сред «Лаборатории Касперского».


Инструменты для управления мобильными устройствами Mobile Device Management, входящие в состав нового решения «Лаборатории Касперского» для защиты корпоративной сети Kaspersky Security для бизнеса, обеспечивает постоянный контроль, управление и защиту любого мобильного устройства, использующегося в компании.

Инструменты MDM не только защищают смартфоны и планшетные ПК от вредоносного ПО (что особенно актуально для платформы Android, количество зловредов для которой постоянно растет), но также позволяют администраторам удаленно управлять данными на устройстве, блокируя доступ к ним в случае кражи или утери. Кроме того, функционал MDM дает IT-специалистам возможность разграничить весь контент на девайсе на личный и корпоративный, вследствие чего использование личных устройств в работе (так называемая, политика BYOD) перестает быть проблемой для организации – администраторы всегда могут управлять корпоративными данными на устройствах сотрудников, не затрагивая их персональный контент.

Преимуществом технологии MDM также является централизованная система управления и контроля, которая легко встраивается в корпоративную систему безопасности и позволяет оперативно отслеживать любые угрозы для мобильной IT-инфраструктуры организации. 

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru