


Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

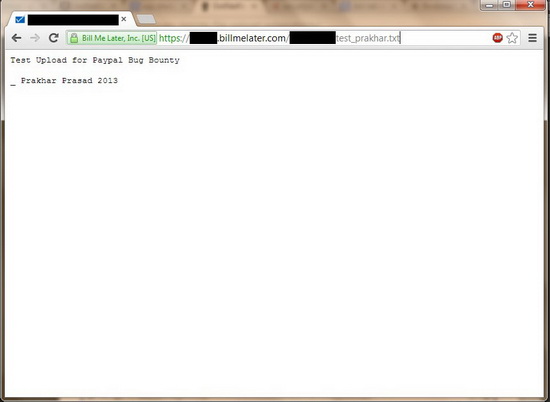
 Эксперт в области информационной безопасности Прахар Прасад (Prakhar Prasad) выявил серьёзную уязвимость на поддомене PayPal - BillMeLater.com. Используя данную уязвимость, злоумышленники получали возможность загружать на сервера PayPal файлы различных форматов.

Источником уязвимости стала устаревшая версия CMS DotNetNuke, которая позволяла загружать на сайты файлы следующих форматов: docx, xlsx, pptx, swf, jpg, jpeg, jpe, gif, bmp, png, doc, xls, ppt, pdf, txt, xml, xsl, css, zip и spin.

По словам эксперта, используя данную уязвимость, киберпреступники могли загружать вредоносные файлы. Например, загрузив вредоносный swf-файл, они могли создать на сайте XSS-уязвимость; при помощи инфицированных файлов формата: docx, pptx, xls или pdf - загрузить на сервер BillMeLater клиентские эксплойты; а в файле формата txt хакеры могли загрузить сообщение, позволяющее обезобразить сайт.


Эксперт утверждает, что попытался загрузить командную оболочку, которая позволила бы ему выполнить произвольный код. Однако его попытки не увенчались успехом, так как программное обеспечение сервера было своевременно обновлено.

Прахар Прасад (Prakhar Prasad) выявил вышеописанную уязвимость 1 марта, сразу же проинформировав об этом PayPal. Специалисты PayPal незамедлительно закрыли уязвимость, а Прасад получил от платёжной системы вознаграждение в размере $5000 (3800 евро).

Подпишитесь на новости

Microsoft признала проблемы с активацией Windows после ноябрьских патчей

Microsoft подтвердила, что ноябрьские обновления Windows ломают часть операций по активации и лицензированию системы. Команды встроенной утилиты Software Licensing Management Tool (SLMGR) завершаются ошибкой 0x80041008 «Invalid parameter (SWbemObjectEx)». Исправление компания обещает выпустить в ближайшие дни.

О проблеме сообщил BleepingComputer, ознакомившийся с уведомлением Microsoft для администраторов. Ошибка возникает, например, при выполнении команд slmgr.vbs /skms-domain и slmgr.vbs /ipk.

Из-за нее может не получиться активировать Windows, настроить сервер управления ключами KMS или сменить ключ продукта. Сильнее всего проблема затрагивает организации, которые управляют лицензиями через командную строку или автоматические сценарии.

Сбой проявляется на Windows 11 23H2, Windows 10 22H2 и 21H2, а также на Windows Server 2025, 2022 и 2019. Администраторам, которым временное решение нужно до выхода исправления, Microsoft предлагает обратиться в службу поддержки для бизнеса.

Это не единственная проблема ноябрьского обновления. Microsoft предупредила, что после его установки документы с изображениями нулевой высоты или ширины могут не печататься.

Такие невидимые объекты используют, например, для водяных знаков, и их могут добавлять программы для создания документов. Проблему заметили в Microsoft Word, но она может проявиться и в других приложениях.

RSS: Новости на портале Anti-Malware.ru