


Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

Эксперт выявил серьёзную уязвимость на поддомене PayPal

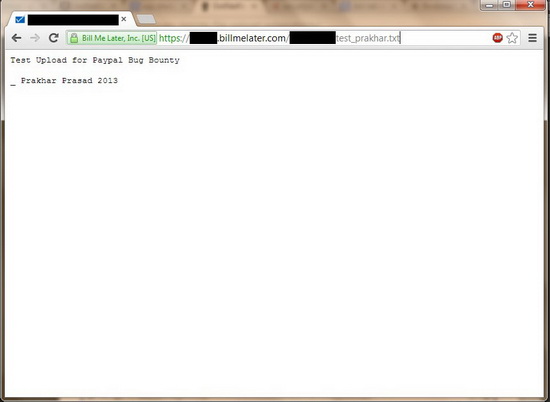
 Эксперт в области информационной безопасности Прахар Прасад (Prakhar Prasad) выявил серьёзную уязвимость на поддомене PayPal - BillMeLater.com. Используя данную уязвимость, злоумышленники получали возможность загружать на сервера PayPal файлы различных форматов.

Источником уязвимости стала устаревшая версия CMS DotNetNuke, которая позволяла загружать на сайты файлы следующих форматов: docx, xlsx, pptx, swf, jpg, jpeg, jpe, gif, bmp, png, doc, xls, ppt, pdf, txt, xml, xsl, css, zip и spin.

По словам эксперта, используя данную уязвимость, киберпреступники могли загружать вредоносные файлы. Например, загрузив вредоносный swf-файл, они могли создать на сайте XSS-уязвимость; при помощи инфицированных файлов формата: docx, pptx, xls или pdf - загрузить на сервер BillMeLater клиентские эксплойты; а в файле формата txt хакеры могли загрузить сообщение, позволяющее обезобразить сайт.


Эксперт утверждает, что попытался загрузить командную оболочку, которая позволила бы ему выполнить произвольный код. Однако его попытки не увенчались успехом, так как программное обеспечение сервера было своевременно обновлено.

Прахар Прасад (Prakhar Prasad) выявил вышеописанную уязвимость 1 марта, сразу же проинформировав об этом PayPal. Специалисты PayPal незамедлительно закрыли уязвимость, а Прасад получил от платёжной системы вознаграждение в размере $5000 (3800 евро).

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru