


Инструмент слежки FinSpy замечен в 25 странах

Вьетнам и Эфиопия начали следить за гражданами

Вьетнам и Эфиопия начали следить за гражданами

Компьютеры, на которых были запущены инструментарии для слежки Gamma Group FinSpy, были обнаружены в 25 странах. Подобные программы могут удаленно захватывать контроль над ПК и смартфонами и передавать данные заинтересованным лицам. В прошлом году, подобные сервера были обнаружены только в 15 странах.


Исследование провели сотрудники Университета Торонто, занятые в проекте Citizen Lab. Изучаемый продукт неоднократно критиковали многочисленные правозащитные организации, которые считают, что программу используют для преследования политических диссидентов. FinSpy может попадать на компьютер через e-mail и начинать секретный мониторинг чужих компьютеров: перехватывать звонки в Skype, включать веб-камеры и записывать все символы, введенные на клавиатуре. Впоследствии FinSpy пересылает всю собранную информацию обратно к командным серверам, которые находятся под контролем государственных учреждений. Gamma рекламирует это решение как удобный инструмент для правоохранительных органов и разведки.

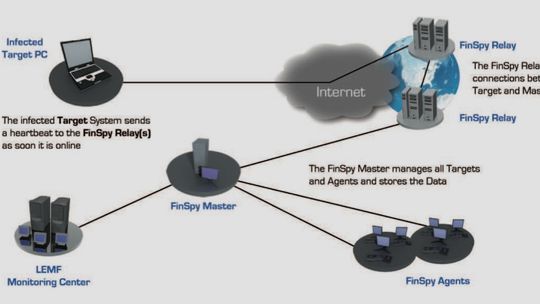
Схема работы FinSpy.

Общественность начала активно искать расположение серверов FinSpy в июле 2012 года, когда исследования Citizen Lab попали в руки Bloomberg News. Оказалось, что вместо преступников, FinSpy следил за политическими активистами из Бахрейна.

Мартин Джей Муенх – управляющий директор мюнхенского отделения Gamma – говорит, что Интернет-траффик можно сделать анонимным. Если даже исследования Citizen Lab показывают, что данные FinSpy отправляются на сервер в одну страну, в этом государстве совершенно необязательно находится командный сервер.

В отчете также говорится, что обнаружение подобных серверов совершенно необязательно свидетельствует о том, что FinSpy используют местные органы власти. «В некоторых случаях, сервер работал на специальных вычислительных фермах, которые принадлежат крупным корпорациям, предоставляющим облачные услуги. Взять в аренду подобный сервер теоретически могут представители любой страны или организации», – говорится в документе.

Тем не менее, в новом отчете есть немало интересной информации. Например, ученые выяснили, что FinSpy активно используется во Вьетнаме для слежки за пользователями смартфонов. Вся полученная информация с телефонов передавалась обратно в Ханой. Также были обнаружены следы программы в Эфиопии. Причем, в этот раз пользователей буквально заманивали в ловушку при помощи фотографий оппозиционных фигур в стране (через эти фото на смартфоны и компьютеры попадало программное обеспечение для слежки).

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru