


Интернет-противостояние США и Китая вредит обеим странам

США просит Китай прекратить кибератаки

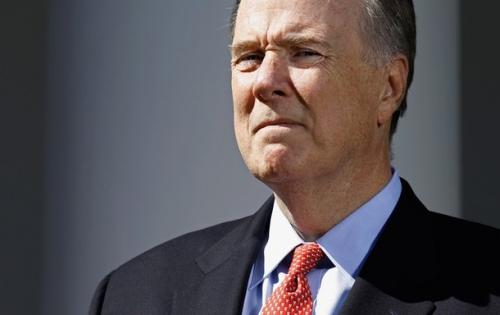
Советник по национальной безопасности президента Обамы на этой неделе призвал Китай остановить взлом американских вебсайтов и установить нормы поведения в киберпространстве. В своем выступлении на The Asia Society, Том Донилон заявил, что проблемы с кибер-безопасностью стали главной темой переговоров между чиновниками самых разных уровней в США и Китае.


Донилон отмечает, что США интересуют не заурядные случаи взлома. Правительство наиболее обеспокоено кибер-атаками из Китая, целью которых является похищение интеллектуальной собственности американских предприятий. За последние годы такие компании как Google и New York Times неоднократно сообщали о подобных нападениях.

Том Донилон.

«Международное сообщество более не может терпеть подобную вредоносную деятельность со стороны любого государства. США сделает все возможное для того, чтобы защитить национальные сети, важную инфраструктуру и ценную собственность из публичного и частного сектора», – говорит Донилон.

Во время пресс-конференции он попросил КНР признать важность и масштабность проблемы, которая представляет огромный риск для международной торговли и для диалога, налаженного между Китаем и США. Он призвал правительство страны пойти на уступки и прекратить хакерскую деятельность в своей стране. Самое важное требование советника касается разработки норм приемлемого поведения в киберпространстве.

Напомним, Китай до сих пор отрицал любую причастность к незаконным взломам американских сайтов. Представители страны уверяют, что этой деятельностью занимаются непрофессиональные хакеры, которые никак не связаны с правительством. Между тем, Китай также выступил в поддержку создания законов, регламентирующих законную и незаконную деятельность в Интернете.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru