


Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

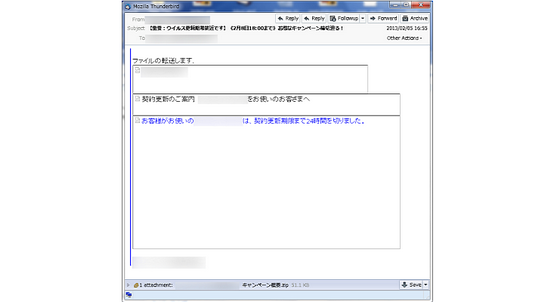
 Ведущие японские компании атакуют вредоносы замаскированные под файлы, позволяющие продлить лицензию на использование антивирусных продуктов. Электронные письма, содержащие такие файлы, были обнаружены в ящиках нескольких крупных японских компаний и организаций, одна из которых работает в области энергетики.

Во всех случаях киберпреступники пытались обманом заставить получателей установить вредоносную программу, убеждая их, что прикрепленные к письму файлы позволят продлить лицензию на использование антивирусных продуктов. Прикреплённые к таким письмам файлы имеют вид текстовых документов, но фактически являются инфицированными исполняемыми файлами, идентифицированные Symantec как Trojan.Dropper.


 После запуска вредоносная программа активирует бэкдор, позволяющий злоумышленнику получить полный контроль над инфицированным устройством.

 Symantec отмечает, что подобная тактика использовалась против нескольких японских авиакомпаний. Тогда вредоносная программа содержалась в файле “aviation phraseology data.doc.exe.”

 Эксперты уверяют, что такие старые уловки могут быть очень эффективными, так как в условиях, когда большинство электронных сообщений, содержащих вредоносные программы и ссылки, блокируется современными системами защиты от киберугроз, пользователи часто пренебрегают основными правилами кибербезопасности, нередко просто забывая о них.


Подпишитесь на новости

Группа Астра представила экосистему ИИ для закрытых корпоративных сетей

Бизнесу предлагают запускать ИИ на собственной инфраструктуре и обрабатывать конфиденциальные данные внутри компании. На форуме «Цифровые решения — 2026» «Группа Астра» представила экосистему для разработки, управления моделями и автоматизации рабочих задач.

Линейка «Астра ИИ» рассчитана на корпоративные контуры, госорганы и объекты КИИ.

По заявлению вендора, при локальном развертывании вычисления выполняются внутри инфраструктуры заказчика, без передачи данных внешним сервисам. В основе — Astra Linux и платформа контейнеризации «Боцман».

В экосистеме пять компонентов. «Код» помогает автоматизировать написание, тестирование и рефакторинг ПО. «Цифровой офис» объединяет ассистентов для повседневных задач, а low-code «Платформа» позволяет собирать собственные агентные сервисы.

«Хаб» отвечает за хранение моделей, распределение вычислительных ресурсов и разграничение доступа. «Траектория» — методология перехода к агентной разработке: аудит процессов, выбор сценариев внедрения и оценка результатов.

Доступны локальная установка, размещение через Astra Cloud и готовые программно-аппаратные комплексы. Компания заявляет о росте производительности разработки более чем на 50%, а для специализированного ПАК — о преимуществах до четырех раз относительно серверов с аналогичными GPU.

Главная идея — дать организациям инструменты для запуска и контроля ИИ на своем стеке. Но закрытый контур сам по себе не превращает нейросеть в безошибочного сотрудника: права агентов, качество ответов и безопасность интеграций все равно придется контролировать.

RSS: Новости на портале Anti-Malware.ru