


Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Обнаружена более ранняя версия мощного кибер-оружия Stuxnet 0.5

Корпорация Symantec объявляет об обнаружении более ранней версии одного из наиболее интеллектуальных вирусов –  Stuxnet, впервые в истории использованного в качестве кибер-оружия. Версия с номером 0.5 была активна с 2007 по 2009 год, а её применение могло быть начато ещё в ноябре 2005 года, когда был зарегистрирован её первый C&C-сервер. В отличие от своего более известного преемника – версии 1.001, версия 0.5 использовала совершенно другой механизм атаки. Эксперты Symantec обнаружили также, что более ранняя версия вируса была частично создана на той же той же платформе, что и Flamer.

Полученные экспертами Symantec в ходе исследования данные показали, что Stuxnet версии 0.5 был специально создан для атаки на промышленные установки SIMATIC 400 Station и SIMATIC  H-Station (центрифуги для обогащения урана) иранского завода, расположенного около города Натанз. Атака была построена на выведении из строя центрифуг за счёт создания пятикратных перепадов давления в центрифугах, объединённых в каскады – вирус управлял клапанами  управления подачи и сброса газообразного гексафторида урана. При этом он маскировал свою деятельность, демонстрируя оператору заранее сохранённый снимок монитора нормального состояния центрифуги.

Более поздние версии вируса разрушали центрифуги за счёт управления скоростью их вращения и были обнаружены в июле 2010 года после того, как они стали поражать системы за пределами первоначальной цели. И если факт серьёзного нарушения работы иранского завода по обогащению урана близ города Натанз атаками поздних версий Stuxnet считается общепризнанным, то степень успешности атак более ранних версий вируса до сих пор не раскрыта.

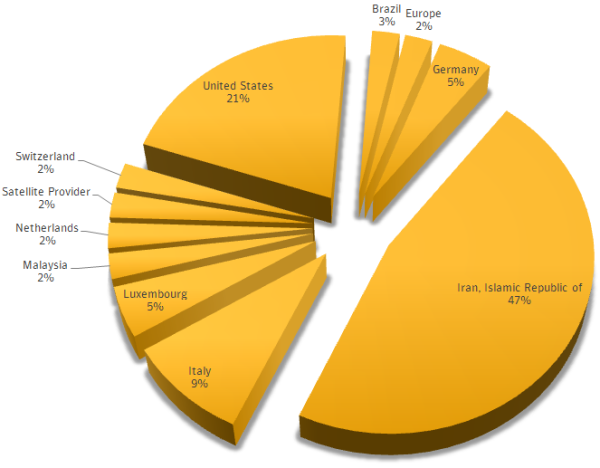
Несмотря на семилетний возраст угрозы и дату её деактивации, Symantec зарегистрировала небольшое количество пассивных заражений по всему миру в течение последнего года.


Рисунок 1. Пассивные заражения, обнаруженные за последний год

Подпишитесь на новости

Мошенники используют команду *#62#, чтобы убедить жертву в прослушке

Незнакомый номер на экране телефона мошенники превратили в доказательство слежки. Они предлагают набрать системную команду *#62#, пугают перехватом звонков и СМС, а затем требуют спасать деньги привычным способом — передать их курьеру.

О схеме рассказали ТАСС в пресс-службе Т-Банка. Всё начинается со знакомой уже легенды: замена домофона, посылка или подарок.

Человека просят назвать присланный код. По данным банка, в этой схеме мошенники отправляют его сами: он служит поводом для дальнейшего спектакля.

Затем звонит лжесотрудник госорганов. Он заявляет, что личный кабинет жертвы взломан, а на имя экстремиста оформлена доверенность на управление её счетами. Следующий этап — диагностика через поддельный государственный сайт и ввод команды *#62#.

На экране может появиться служебный номер оператора. Аферисты объявляют его номером перехватчика и убеждают закрыть вклады, взять кредиты и отдать наличные для размещения на безопасном счёте.

На деле команда показывает настройки переадресации при недоступности телефона. Отображаемый номер может относиться к голосовой почте или сервису «Вам звонили». Детектор прослушки из этой комбинации примерно такой же, как банковский сейф из сумки курьера.

В Т-Банке рекомендуют прервать подобный разговор и самостоятельно связаться с организацией по официальному номеру.

RSS: Новости на портале Anti-Malware.ru