


Оксфорд временно заблокировал доступ в Google Docs

Оксфорд временно заблокировал доступ в Google Docs

 Похоже, что Google Docs становится все более популярным среди злоумышленников, в частности спаммеров. По имеющейся информации, именно огромное количество спама заставило руководство Оксфорда принять решение о временном блокировании доступа к сервису.

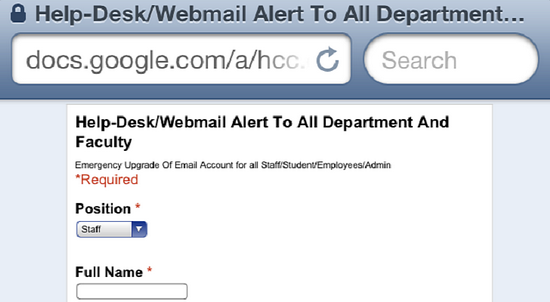
Представители Оксфорда утверждают, что злоумышленники использовали Google Docs для атак на информационные системы Оксфорда. Например, фишинговые ссылки на Google Docs содержались в электронных сообщениях, рассылаемых со скомпрометированного email-аккаунта, принадлежащего университету. Такие сообщения получило множество студентов и сотрудников университета.


 В Оксфорде отмечают, что целью злоумышленников, скорее всего, были пароли к информационным системам ВУЗа. Доступ в Google Docs был заблокирован всего около двух с половиной часов. Однако, руководство университета надеется, что после данного инцидента пользователи будут более серьезно относиться к существующим киберугрозам.

Инцидент заставил руководство  Оксфорда искать новые, более эффективные, способы защиты от фишинговых атак. В частности, планируется оказать некоторое давление на руководство Google, дабы специалисты компании более активно и оперативно пресекали использование сервисов Google злоумышленниками.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru