


На Kickstarter почти собрали деньги на myIDkey

myIDkey – аппаратный менеджер паролей из будущего

На сервисе Kickstarter сейчас собирают деньги на создание универсального менеджера паролей myIDkey. Разработчики продукта, хотят получить $150 тысяч. Кампания по сбору средств только стартовала, но пользователи уже вложили в эту идею около $113 тысяч, так что необходимые деньги разработчики легко получат.


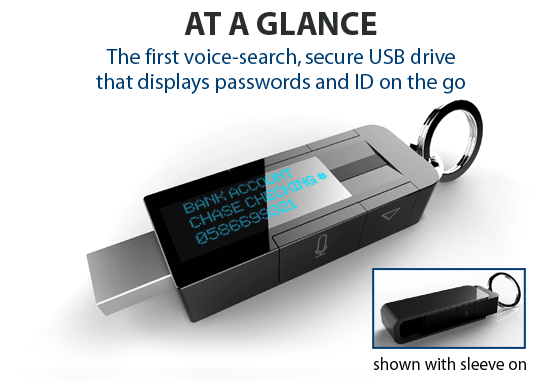
Предлагаемый продукт представляет собой навороченный аппаратный менеджер учетных записей и личных данных. Устройство специально спроектировано таким образом, чтобы его можно было легко использовать. Разумеется, продукт также оснащен мощнейшей системой шифрования (AES256), которая позволяет сохранить пароли в целостности. Новинка даже умеет самоуничтожаться при краже!


Судя по реакции пользователей, подобный продукт чрезвычайно интересен для сегодняшней публики, которой приходится работать с миллионом разнообразных паролей, номеров учетных записей и никнеймов. Запомнить весь этот объём информации сложно. Гораздо проще вставить myIDkey в USB-разъем компьютера и автоматически разблокировать почту, Facebook или Skype.


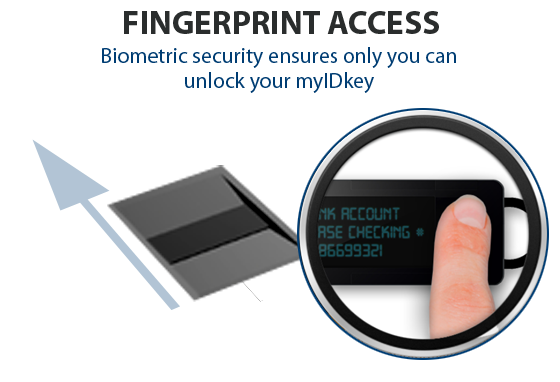
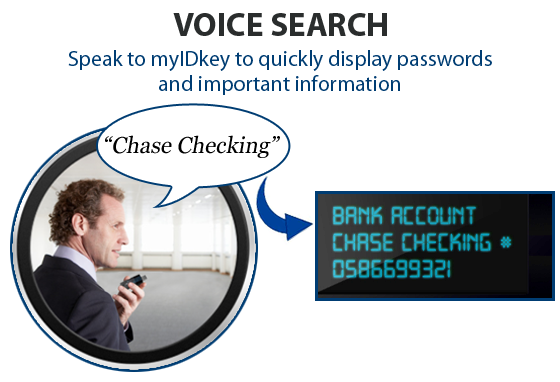
У устройства весьма необычный метод авторизации пользователя. Разблокировка происходит путем считывания отпечатка пальца владельца: сделайте свайп по сенсору и myIDkey будет разблокирован. Это позволит клиентам читать пароли и другую важную информацию прямо со встроенного жидкокристаллического экрана. Когда продукт был успешно авторизирован, пользователь сможет нажать секретную кнопку с изображением микрофона и произнести вслух специальный аудио-ключ, чтобы быстрее получить доступ к наиболее важным данным. Устройство также поддерживает голосовой поиск.


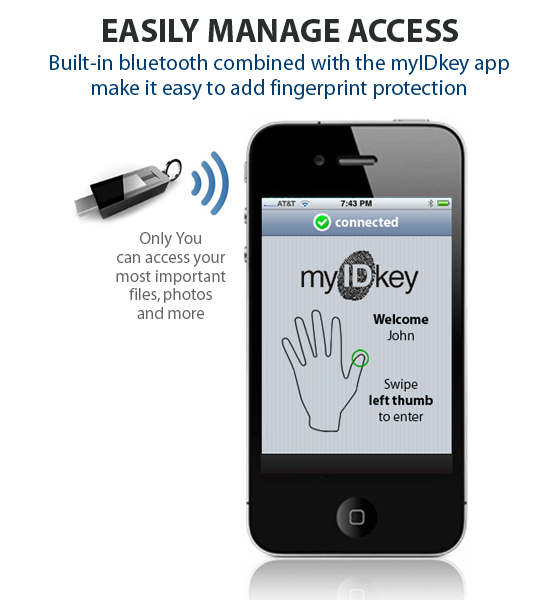
Благодаря поддержке Bluetooth этот менеджер может по беспроводным каналам связываться со смартфоном, планшетом или компьютером. Система позволит автоматически заполнять формы, вводить на сайтах пароли и логины. На этом функционал myIDkey не заканчивается. Аппарат также самостоятельно генерирует пароли и хранит их в своей памяти, чтобы вам не пришлось их запоминать.


Если вы пожертвуете на myIDkey $80 или больше, то получите одно устройство и сможете насладиться его уникальными возможностями. Предполагается, что первые поставки продукта начнутся в сентябре 2013 года.


У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru