


Объем спама в январе 2013 года снизился

Объем спама в январе 2013 года снизился

Новый, 2013 год только начался, однако уже успел отметиться свежим достижением в борьбе со спамом. По данным «Лаборатории Касперского», в январе доля почтового мусора продолжила снижаться и достигла 58,3%, что на 7,7% меньше, чем в декабре. Однако радость российских интернет-пользователей по этому поводу омрачает тот факт, что за исследуемый период Россия вышла в лидеры по количеству незапрошенной электронной корреспонденции, рассылаемой в Рунете с ее территории.

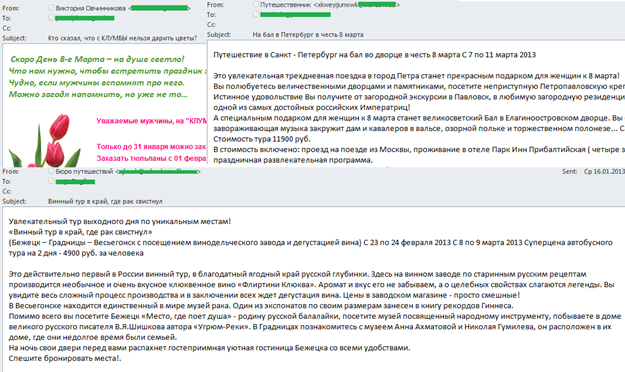
Январь традиционно считается не самым активным месяцем в плане рекламы в Интернете, что связано с длительными новогодними каникулами. Однако с началом трудовых будней спамеры обычно пытаются наверстать упущенное и наводняют почту рассылками, посвященными 23 февраля и 8 марта. Нынешний год не стал исключением с той лишь разницей, что помимо рекламы цветов и различных «мужских» сувениров возросло количество писем с туристическими и развлекательными предложениями.


Пример спам-письма с рекламой товаров к 8 марта


География стран-распространителей спама не претерпела существенных изменений, однако внутри рейтинга государств произошло небольшое перераспределение потоков почтового мусора. Так, доля Китая, сохранившего за собой пальму первенства по объему рассылаемого с его территории незапрошенной корреспонденции, уменьшилась на 5%. В то же время доля США, занимающих второе место, напротив, увеличилась на 3,7%. В целом из этих двух стран было разослано 48,1% мирового спама.

Иная ситуация складывается в Рунете, где в январе в лидерах оказалась Россия (+5,9%), поднявшаяся с третьей позиции. Доля спама из США увеличилась почти втрое (+7%), в результате эта страна поднялась с 8-го на 2-е место, потеснив с него Вьетнам (-4,4%). 

За прошедший месяц произошли существенные изменения в лидирующей пятерке категорий организаций, атакованных фишерами. Чаще всего пользователи подвергаются этой угрозе в социальных сетях, показатель которых вырос на 9,71% и составил 39,62%.  Кроме того, злоумышленники использовали подделки под рассылки от популярных сервисов. В январе была зафиксирована новая волна таких писем с вредоносными вложениями от имени известного сайта по бронированию отелей booking.com. На этот раз злоумышленники пытались выманить у пользователей данные их кредитных карт.

«Январь полностью оправдал наши прогнозы, и мы зафиксировали дальнейшее снижение количества незапрошенной корреспонденции в почтовом трафике. К тому же сохраняется тенденция к снижению в спам-потоках количества фишинговых и вредоносных писем. Однако в дальнейшем с оживлением деловой активности можно ожидать увеличения рекламных рассылок в почте, – комментирует Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского». – Особое внимание следует обратить тем, кто привык пользоваться услугами  сервисов по бронированию билетов и отелей в Интернете. Рост популярности таких ресурсов в последнее время неизбежно привлекает к ним внимание и злоумышленников, которые занимаются кражей информации о платежных картах пользователей. Чтобы не стать жертвой обмана в Сети, важно не только использовать технические средства защиты, но и руководствоваться здравым смыслом».

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru