


Страницу Jeep в Twitter взломали

Компания Jeep стала следующей жертвой хакеров

Взлом страниц крупных компаний в Twitter в последнее время стал настоящим спортом для хакеров. Не успели мы рассказать вам о том, как злоумышленники взломали учетную запись Burger King в Twitter, как в сети появилось сообщение о том, что хакеры завладели акаунтом авто-производителя Jeep.


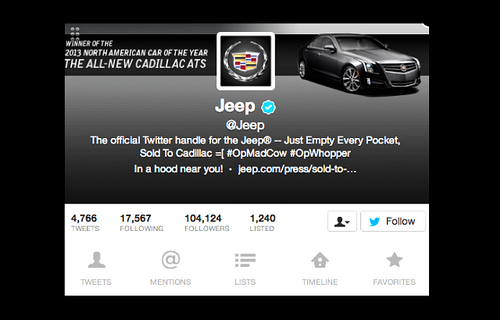
Как и злоумышленники, поменявшие логотип Burger King на символ McDonalds, хакеры, попортившие сетевое представительство Jeep, сказали, что компанию продали Cadillac и соответствующим образом изменили картинку в профиле.

Взломанная страница Jeep в Twitter.


«ПРИВЕТСТВУЕМ CADILLAC #300», – гласит первый твит на взломанной страничке. За этим замечанием последовал поток фотографий и смелых заявлений. Злоумышленники даже поменяли описание марки на страничке Jeep в Twitter.

Несмотря на многочисленные схожести со взломом Burger King, пока никто не может подтвердить, что аккаунт похитили те же люди. Впрочем, в обоих случаях используется хэштег «#OpMadCow». Напомним, что твиты во взломанной учетной записи Burger King включали в себя ссылки на хакерские группировки Anonymous и Lulzsec.

Впоследствии, между жертвами взлома завязалась теплая переписка. Burger King написала: «@Jeep рады, что у вас все по старому». Jeep ответила: «@BurgerKing Спасибо. Звоните, если захотите пересечься за бургером и поделиться историями. Мы подвезем».

Разумеется, главные конкуренты компаний – McDonalds и Cadillac поспешно выступили в Twitter с сообщениями, в которых говорилось, что они не имеют к случившемуся никакого отношения. Интересно, кто же окажется следующим. Может быть Sony, которая должна стать героиней новостных лент в ближайшее время из-за анонса PS4.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru