


Неизвестные взломали микро-блог Burger King

Burger King извинилась за взлом страницы в Twitter

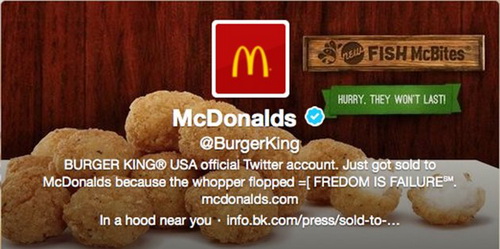
В социальной сети Twitter была взломана учетная запись ресторанной сети Burger King. На странице были опубликованы различные сомнительные сообщения. Также картинка профиля была изменена на логотип конкурирующей сети McDonald's.


Твиты от взломанной учетной записи остановились спустя час после взлома. Burger King напрямую связалась с администрацией Twitter и постаралась заблокировать собственную учетную запись. К концу дня компания вернула контроль свой аккаунт. Обычно Burger King рассылает сообщения через Twitter несколько раз в неделю, продвигая продукты или задавая постоянным клиентам маркетинговые вопросы.

Взломанная страничка Burger King в Twitter.

Вчера на взломанной страничке хакеры шутили так: «Мы только что продались McDonalds!». Всего было сделано около 55 твитов, в которых содержались неприятные эпитеты и оскорбительные выражения. Burger King не знает, кто осуществил взлом. Отметим, что аккаунты компании в других сетях не были повреждены. Сейчас ведется расследование, однако никто толком не может сообщить, сколько людей знали пароль для сервиса. Впрочем, разработчики недавно опубликовали извинения перед своими клиентами и пользователями Twitter:

«Не далее как вчера была взломана наша учетная запись в Twitter. Узнав об этом, наша команда немедленно позвонила администрации Twitter, которая помогла приостановить работу взломанного аккаунта. Сейчас мы вернули контроль. Мы приносим извинения всем нашим верным фанатам  и подписчикам, которые получили неприятные сообщения. Будьте уверены, наша учетная запись снова работает в штатном режиме», – говорят представители Burger King.

Все конкуренты ресторанной сети с пониманием отнеслись к проблеме и воздержались от шуток. McDonald's даже начала оправдываться в Twiiter. Напомним, что в начале месяца руководство Twitter официально признало, что кибер-взломщики могли похитить пароли и логины 250 тысяч пользователей.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru