


Морозная атака на шифрование в Android

Морозная атака на шифрование в Android

Двое исследователей из Университета Эрлангена, в Германии, продемонстрировали способ получения зашифрованной информации смартфона под управлением Android, используя… морозилку


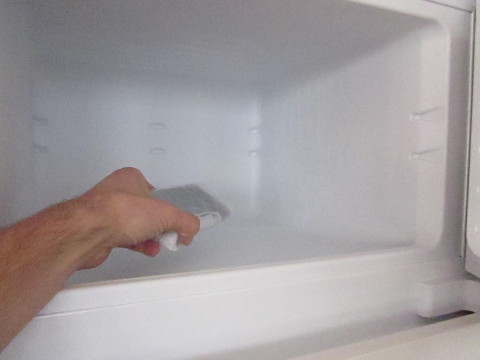
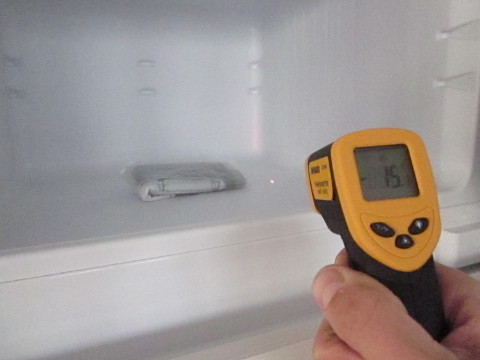
Для получения доступа к ключу шифрования, хранящемся в памяти телефона, исследователи поместили устройство в морозильную камеру на час, в последствии чего, сохранив содержимое памяти телефона — практически в буквальном смысле — заморозив. Получение ключа шифрования из устройства было осуществлено при помощи так называемой атаки через холодную загрузку, сообщает habrahabr.ru.

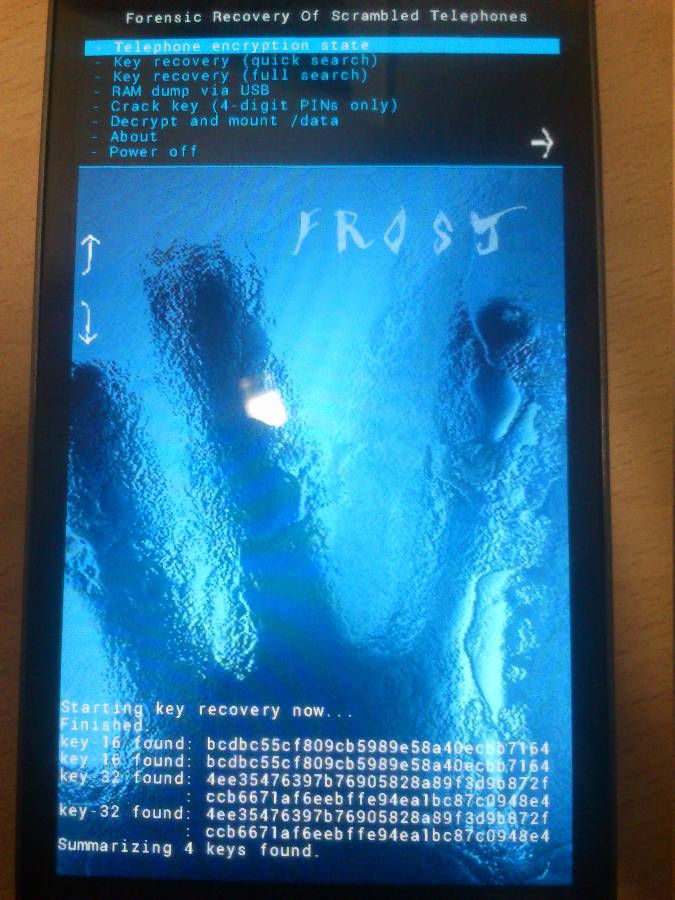
Заморозив устройство до температуры ниже -10 градусов, можно обеспечить сохранение данных в энергозависимой памяти на короткий временной период без питания устройства. Тило Мюллер (Tilo Müller) и Майкл Шпрайценбарт (Michael Spreitzenbarth) воспользовались этой уязвимостью для отсоединения батареи устройства для последующей перезагрузки. Затем, запустив загрузчик, они перепрошили устройство своей прошивкой под говорящим названием «Frost». Для того, чтобы это сработало, загрузчик должен быть уже разблокирован, так как любая разблокировка приведет к удалению всех пользовательских данных смартфона. «Frost», затем проводит поиск в памяти ключа шифрования (среди прочей информации) для расшифровки пользовательских данных, хранящихся в энергонезависимой памяти устройства.

Начиная с версии 4.0, Android предоставляет возможность шифровать персональные данные (в случае активации пользователем соответствующего чекбокса в настройках). В дополнение к ключу шифрования, «Frost» также удалось получить другие типы персональных данных из замороженной памяти смартфона, в частности: текстовые данные доступа к Wi-Fi, историю переписки из приложения WhatsApp, книгу контактов устройства и фотографии сделанные с телефона.


Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru