



Тысячи уязвимых принтеров можно найти через Google

Тысячи уязвимых принтеров можно найти через Google

Несколько дней назад исследователи в очередной раз описали способы эксплуатации уязвимостей JetDirect — технологии, которая обеспечивает подключение сетевых принтеров к локальной сети, обычно по порту TCP 9100.

Злоумышленник может вмешаться в очередь заданий принтера (print job), используя протокол коммуникации JetDirect и особенности интерпретатора PCL / PJL. Можно провести атаку типа «отказ в обслуживании» и вывести принтер из строя, так что он потребует перезагрузки вручную. Кроме того, можно получить доступ к содержимому чужих документов в памяти принтера, пишет digit.ru.

Список производителей, выпускающих принтеры с поддержкой JetDirect: Canon, Fujitsu, HP, Konica Minolta, Lexmark, Xerox, Sharp, Kodak, Brother, Samsung, Toshiba, Ricoh, Kyocera Mita, Lanier, Gestetner, Infotek, OCE, OKI.

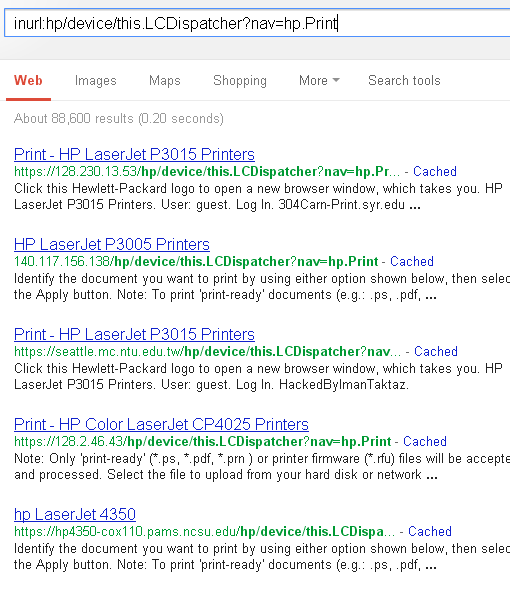
Хакер Адам Ховард обратил внимание, что тысячи подключённых к интернету и уязвимых сетевых принтеров доступны через поиск Google. Поисковик проиндексировал их и показывает результат по грамотно составленному поисковому запросу.


Нужно заметить, что вышеупомянутые уязвимости JetDirect — далеко не единственная проблема сетевых принтеров HP. Сетевым администраторам рекомендуется ознакомиться со справочной страницей на сайте Hewlett-Packard Support.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru