Уходящий 2012 год принес серьезные изменения в спам-индустрию. Одной из особенностей последних 12 месяцев стало самое продолжительное, зафиксированное экспертами «Лаборатории Касперского», снижение доли нежелательных рассылок, которая уменьшилась за отчетный период на 8 процентных пунктов. В целом же по итогам 2012 года этот показатель в разных почтовых системах составил 72%.
Однако несмотря на это, спам по-прежнему остается опасным. Доля писем с вредоносными вложениями сократилась незначительно и составила 3,4%, что является большим значением. Кроме того, эти цифры не учитывают сообщения, содержащие ссылки на вредоносные сайты. Чаще всего в прикрепленных файлах злоумышленники размещали вредоносные программы, созданные для кражи логинов и паролей пользователей от различных аккаунтов в Сети.
Изменилась и география распространения почтового спама. Больше всего его рассылается из азиатского региона, лидерство которого обеспечено преимущественно за счет Китая, значительно укрепившего свои позиции. В свою очередь, за океаном благодаря возросшему спам-трафику с территории США Южная и Северная Америки практически поменялись позициями. В то же время Европа постепенно сдает свои позиции. Россия в рейтинге государств-распространителей спама поднялась на одну ступеньку вверх и теперь занимает 8-е место. Правда, доля нашей страны сократилась почти в полтора раза до 2,0%.
В свою очередь, эксперты Почты Mail.Ru отмечают, что самое понятие СПАМа сегодня изменилось: благодаря фильтрам и аналитике количество вредоносных и мусорных писем от спам-рассыльщиков в почте стремится к нулю, поэтому пользователи чаще жалуются на вполне легальные рассылки и относят их к спаму.
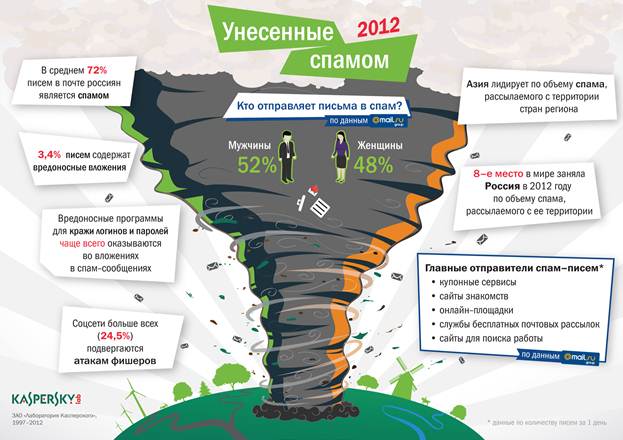
«Сегодня большинство жалоб на спам приходится на письма от сервисов, на которые пользователь сам подписался. Чаще всего это купонные сервисы, сайты знакомств, онлайн-торговля, службы бесплатных почтовых рассылок, сайты для поиска работы и т.п., – комментирует Василий Беспалов, руководитель Антиспама Почты Mail.Ru. – Для того чтобы избавиться от надоевшей подписки, в Почте Mail.Ru достаточно один раз нажать кнопку «Это спам» – с этого момента все письма от данного отправителя будут помещаться в папку Спам. Разумеется, это поведение индивидуально для каждого пользователя, но если мы видим большое количество жалоб на конкретного отправителя, наша антиспам-служба это проверит и при необходимости оградит от него и остальных пользователей. С помощью персонального антиспама каждый день более 6 миллионов наших пользователей избавляются от 30 млн. нежелательных лично для них писем, это цифра без учета общей фильтрации».
«Уходящий год продемонстрировал положительную динамику снижения количества спама. Этому способствовало множество факторов, среди которых повышение уровня антиспам-защиты, требование почтовыми провайдерами цифровой подписи, подтверждающей домен, с которого отправлено письмо. В результате распространение нежелательных рассылок становится неэффективным, что заставляет спамеров мигрировать на другие платформы, – комментирует Дарья Гудкова, руководитель отдела контентных аналитиков «Лаборатории Касперского». – Заказчики электронных рассылок уже давно осваивают новые инструменты – баннерную и контекстную рекламу, а также предлагают товары и услуги в соцсетях и блогах. Кроме того, сейчас особой популярностью пользуются купонные сервисы. Все это отнюдь не означает, что в дальнейшем спам исчезнет, он останется инструментом мошенников и распространителей вредоносного кода, а значит, угроза для безопасности компьютеров и кошельков пользователей сохранится».









