


Итальянские хакеры предлагают инструмент для шпионажа

Итальянские хакеры предлагают инструмент для шпионажа

Корпорация Symantec раскрывает данные о новой интеллектуальной вредоносной программе, созданной злоумышленниками для хищения информации. Под угрозой компьютеры, работающие и на ОС Windows, и на Mac OS, а также мобильные устройства.

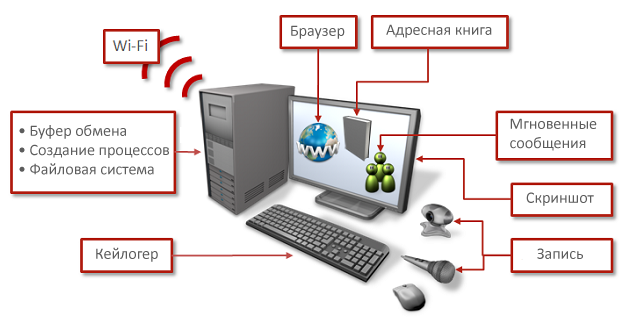
Эксперты сообщают, что вирус обладает уникальной способностью распространяться, в том числе, и через виртуальные машины, если соответствующее ПО виртуализации установлено на компьютере. Есть предположение, что он был создан программистами из Италии как инструмент для ведения частных расследований или шпионажа, включая запись аудио и хищение информации из адресных книг.

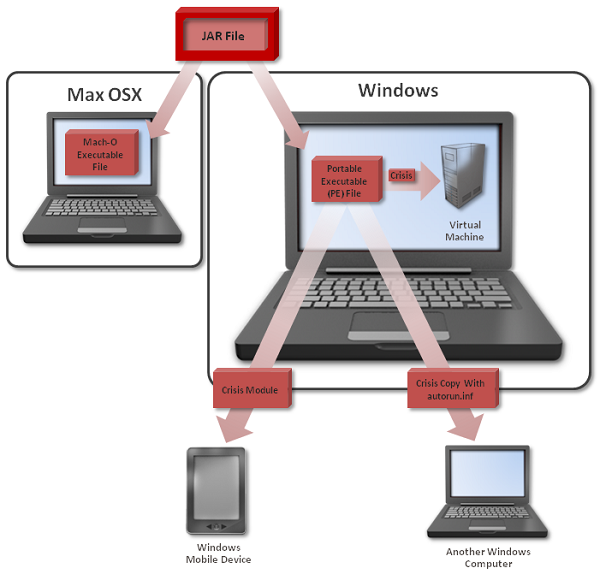
Последнее время эксперты изучают обнаруженные угрозы OSX.Crisis и W32.Crisis –высокоинтеллектуальный вирус-шпион, одновременно использующий множество векторов заражения и схем кражи информации.


Рисунок 1. Схема работы Crisis


Угроза нацелена на компьютеры под управлением операционных систем Windows и Mac OS, а также мобильные устройства под управлением Windows Mobile. Помимо этого она способна проникать и в виртуальные машины в тех случаях, когда они присутствуют на компьютере. Эксперты Symantec полагают, что это первый вирус, способный инфицировать гостевые виртуальные машины после заражения их хоста. Из функций хищения информации следует особенно отметить хищение информации из социальных сетей Twitter и Facebook, а также писем Web-сервиса GMail.


Рисунок 2. Функционал Crisis по краже информации


Более полная информация доступна в отчете Symantec «Crisis: The Advanced Malware» («Crisis: продвинутое вредоносное ПО»).

R-Vision VM научилась искать уязвимости в контейнерах и закрытых сегментах

Компания R-Vision выпустила версию 6.6 своей системы управления уязвимостями. Теперь продукт проверяет веб-приложения, контейнерные среды Docker и Kubernetes, а до изолированных контуров добирается с помощью мобильного сканера.

Новый веб-аудит обнаруживает и инвентаризирует ресурсы, после чего ищет связанные с ними уязвимости.

Возможности пока называются базовыми, поэтому полноценную замену специализированному DAST никто не обещает. Зато данные попадают в общую систему управления уязвимостями вместе с результатами остальных проверок.

Контейнерный аудит охватывает Docker и Kubernetes, включая анализ в runtime. R-Vision VM собирает информацию о составе и текущем состоянии среды, выявляет проблемы и отображает результаты в карточке соответствующего хоста.

Самое любопытное нововведение — мобильный сканер для сегментов, куда центральная VM-система дотянуться не может. Компонент устанавливается на ноутбук и работает без отдельных серверов. Специалист может приехать в закрытый контур, провести аудит и затем загрузить результаты в центральную R-Vision VM.

Сканер поддерживает режимы White Box, Black Box, Compliance и веб-аудит, выполняет инвентаризацию и рассчитан на проверку до 2000 хостов. Основные сценарии — объекты КИИ, удалённые филиалы, изолированные сети, выездные проверки и временные проекты. Получается своеобразный чемоданчик аудитора, только вместо отвёрток внутри детекты уязвимостей.

В версии 6.6 также расширили инвентаризацию ESXi, vCenter и сетевого оборудования, обновили Compliance-проверки, дашборды, политики автоматизации и экспорт данных. Агентов теперь можно обновлять из интерфейса, а первоначальную настройку упрощает мастер установки.

RSS: Новости на портале Anti-Malware.ru