


Корейские кибершпионы атакуют Россию

Корейские кибершпионы атакуют Россию

 В наши дни кибершпионаж превращается в повседневное явление, которым сложно кого-то удивить. США обвиняют в кибершпионаже Китай. Китай и Франция обвиняют в аналогичной деятельности США, а все вместе обвиняют Иран. Однако новая операция киберпреступников, которую раскрыли эксперты компании FireEye, имеет совсем других действующих лиц: Россию и Корею.

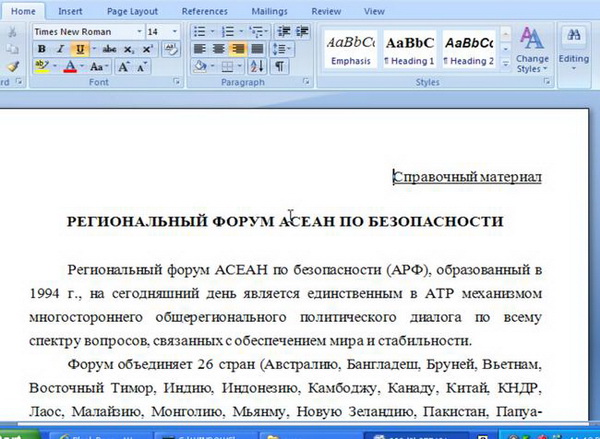
Исследователи обнаружили APT-угрозу, действия которой направленны на кражу информации из информационных сетей различных предприятий и организаций России. По имеющимся данным, вредоносная программа, замаскированная под обычный документ Microsoft Word, ворует конфиденциальную информацию предприятий и организаций, работающих в сфере образования, информации, телекоммуникаций, исследований космического пространства и т. д.

 Изображение

Специалисты FireEye подозревают в организации данной кибершпионской операции Южную Корею или КНДР. Какая из двух стран причастна к инциденту не уточняется. Однако известно, что SMTP-сервера и C&C-сервера, используемые вредоносом, расположены в одной из вышеуказанных стран. К тому же шрифты документа, использованного злоумышленниками в качестве приманки, Batang и KP CheongPong, также являются корейскими. Кроме того существует несколько других подсказок, которые указывают на то, что для организаторов операции корейский язык является родным.

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru