

Ньюйоркские студенты перегрузили почту котиками

Нью-йоркский студент устроил «апокалипсис» в электронной почте

Один из студентов Нью-йоркского университета открыл неожиданную лазейку в почтовой системе, получив возможность одновременно рассылать письма 44 тысячам сокурсников. Это событие, вызвавшее неконтролируемые потоки писем уже получило неофициальное название «Replyallcalypse», по аналогии с книгой Robopocalypse Дэниэла Уилсона.


Почтовый апокалипсис прошел на этой неделе, когда местное управление отправило студентам электронное сообщение с неправильными настройками. Один из учащихся нечаянно ответил на этот email и разослал ответ 39979 пользователей. Они получили сообщение следующего содержания: «Ты хочешь, чтобы я это сделал?» Изначально студент попросту хотел направить письмо своей маме, но вместо этого неожиданно стал другом по переписке со всеми ребятами в общежитии.

Тут то и началось самое интересное. По сети начали курсировать тысячи сообщений, рикошетом отбиваясь от одного ящика к другому. Только спустя 24 часа после события, технический отдел университета блокировал эту рассылку.

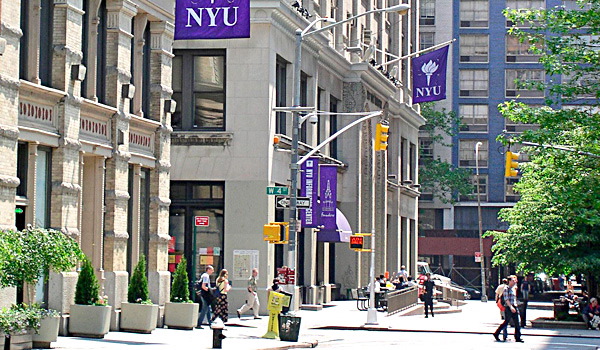
Фотография университета Нью-Йорка.

Разумеется, студенты не стали использовать данную возможность для более высокой цели или для получения новых знаний. Они попросту решили посмеяться. Молодые люди начали рассылать друг другу фотографии киноактера Николаса Кейджа, жалобы на слишком высокую плату за обучение, а также многочисленные просьбы прекратить надоедать им письмами.

«Нам дали великую силу», – говорит первокурсница Келли Веилл в газете NYU Local. «На мгновение мы постарались быть благоразумными, но потом отказались от этой идеи и начали рассылать всем фотографии котиков».

Инцидент в нью-йоркском университете имел широкий резонанс в Интернете, хотя он и не принес серьезного ущерба учебному заведению. Сообщения о «Replyallcalypse» даже попали на страницы популярного развлекательного сайта 9gag.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru
