


Новый вид мошенничества в Instagram

Новый вид мошенничества в Instagram

Корпорация Symantec сообщает об обнаружении мошеннической кампании, осуществляемой при помощи популярного сервиса Instagram. Пользователям предлагалось подписаться на платную рассылку видео, которое, на самом деле, находится в открытом доступе.

Уже довольно давно объектом спамеров стали социальные сети. Как правило, активность спамеров на том или ином ресурсе возрастает по мере роста его популярности. Похоже, что сервис обмена фотографиями Instagram недавно также стал объектом такого рода мошенничеств.

Впервые эксперты Symantec столкнулись с этим, когда неизвестные пользователи стали оставлять комментарии к фотографиям пользователей, никак не связанные с изображениями.

"Hi there, Get a FREE Game in my Profile, OPEN it up, Get 85.90$ :-) xx"

"Найди БЕСПЛАТНУЮ игру в моем профиле. ОТКРОЙ и получи 85.90$ :-) xx"

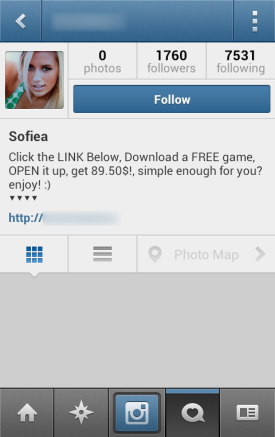
В профиле комментирующего не было опубликовано ни одной собственной фотографии.


Рисунок 1. Созданный аферистами профиль в Instagram


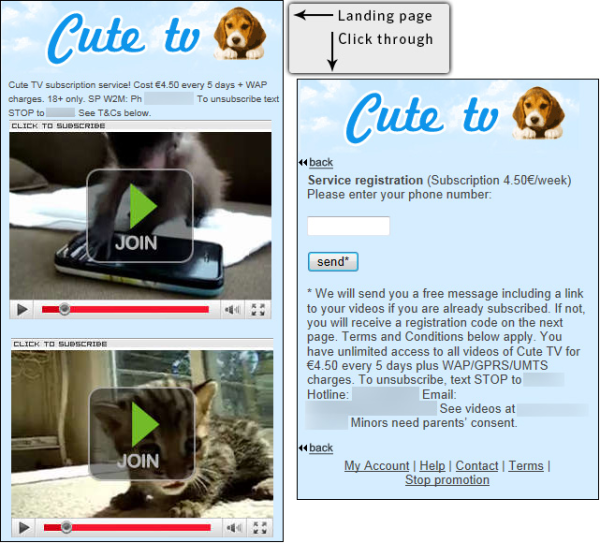
Содержание раздела «о себе» в данном профиле было практически идентично содержанию оставленного комментария, однако, помимо этого, включало укороченную ссылку, ведущую на сайт мобильного сервиса. В рамках этого сервиса «всего за €4.50 в месяц» предлагалась рассылка умилительных видеозаписей с животными. Чтобы воспользоваться этой услугой, нужно было сообщить свой номер телефона, после чего пользователю не пришлось бы смотреть те же самые видео на Youtube бесплатно.


Рисунок 2. Страница платной услуги


Оказывается, такого рода аферы могут быть достаточно прибыльными. Например, на ссылку в профиле чуть больше, чем за месяц, кликнули почти 1000 раз. Если хотя бы небольшая часть этих людей подписалась на услугу, можно сказать, что афера удалась.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru