


Доступ к соц-сети закрыли все интернет-провайдеры в стране

В Таджикистане вновь заблокировали Facebook

Как сообщает информагентство «РИА Новости», власти Таджикистана заблокировали гражданам страны доступ в Facebook после того как в социальной сети начали высказывать критику по отношению к руководству государства.


Запрет вступил в силу вчера, после того как шесть интернет-провайдеров, работающих в стране, получили письменное распоряжение от руководителя правительственной Службы связи Бега Зухурова. Блокировка Facebook началась еще в прошлое воскресенье, но тогда доступ к сети заблокировали только 3 компании-провайдера.

По словам Зухурова, к нему неоднократно обращались представители общественности и возмущенные жители Таджикистана, сообщая, что в сети «идут оскорбления руководителей государства» от неизвестных людей. По мнению руководителя, за это «злодеи» получают денежную компенсацию.

Отметим, что ранее в Таджикистане ранее пытались заблокировать социальную сеть. Первая попытка была проведена 3 марта 2012, однако уже через 6 дней Facebook снова открыли.

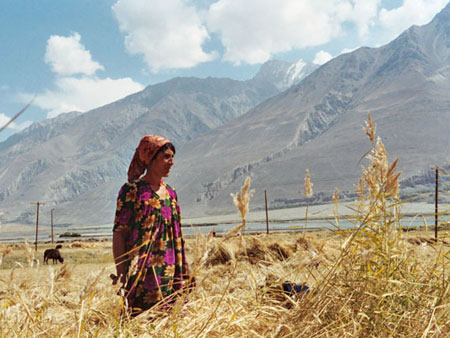
Фотография фантастических видов Таджикистана.

Эксперты не видят причин блокировки. Замдиректора Центра стратегических исследований при президенте Таджикистана Сайфулло Сафаров считает, что закрывать сайты не нужно, тем более, когда речь идет о проектах международного характера. Такая политика попросту нарушает конституционные права граждан на получение информации. Подобная блокировка возможна только в том случае, если информационной безопасности Таджикистана угрожает непосредственная опасность.

Сегодня количество пользователей Facebook в Таджикистане составляет 41 тыс. человек. В сети представлены пресс-служба президента, министр иностранных дел, спикер верхней палаты парламента, мэр Душанбе, несколько высокопоставленных чиновников.

Всего в Таджикистане живет около 7 млн человек, а ВВП на душу населения составляет $831 (по данным на 2011 год). В стране имеются огромные залежи полезных ископаемых, включая серебро, уран, золото, уголь, алюминий и драгоценные камни.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru