


Республиканцы выступили против инициативы Обамы

Сенаторы США отказались принять Cybersecurity Act 2012

Сенат США в очередной раз отклонил Cybersecurity Act 2012 (CSA2012). Результаты голосования составили 51 к 47.


Администрация президента Обамы не готова полностью списывать со счетов законопроект и собираеся использовать все имеющиеся в ее распоряжении средства для обеспечения прохождения этого закона. Возможно, администрация даже прибегнет к тому, что представит CSA2012 в виде указа президента, что автоматически сделает свод правил законом. На таком решении вопроса настаивает координатор по вопросам кибербезопасности в Белом Доме Майкл Дэниэл.

По его мнению, без адекватного законодательства США попросту не сможет ничего противопоставить опасностям, которые угрожают стране в киберпространстве. Напомним, что в прошлом месяце министр обороны Леон Панетта заявил, что кибер-атаки могут нанести стране такие же разрушения, как и теракты 11 сентября.

Тем временем эксперты говорят, что нежелание сенаторов принять акт является лишь демонстрацией силы, призванной показать новоизбранному президенту, кто на самом деле хозяйничает в стране. Руководитель государства неоднократно выражал всестороннюю поддержку этого закона, который бы обеспечил более надежную защиту важных систем, контролирующих водоснабжение, финансовые организации, транспорт и электрические сети.

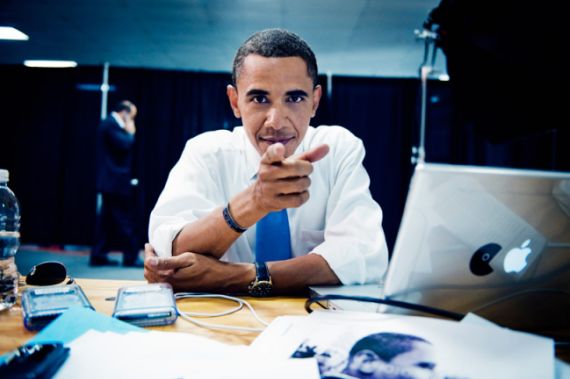
Президент Обама за компьютером.

Обама подчеркивал, что непринятие закона является высшей формой безответственности, так как это оставляет лазейку для хакеров и взломщиков. Его слова подтверждает сенатор Дайан Феинстайн, которая уверяет, что кибертакати становятся более частыми, изощренными и опасными.

Хотя билль так и не был принят, Сенат как нельзя близко подошел к одобрению закона по контролю над кибернетической безопасностью за долгие годы. Напомним, что республиканцы впервые заблокировали законопроект в августе, опасаясь, что это попросту затормозить развитие промышленности.

Особенным противником законодательства оказалась американская Торговая палата. По мнению его представителей, билль оказывает огромное давление на бизнес для внедрения систем защиты от взлома.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru