


Скандал с директором ЦРУ открыл американцам глаза

Граждане США не уверены в защите своих личных данных

Американская публика до сих пор не может оправиться от скандала, в который был вовлечен директор ЦРУ Дэвид Петрэус. Его уличили во внебрачной связи с автором своей биографии Паулой Броадвелл, после чего ему пришлось уйти в отставку. Однако граждан США удивило даже не то, что у начальника Центрального разведывательного управления может изменить жене, а то, что в рамках расследования инцидента ФБР получило беспрецедентный доступ к личному почтовому ящику высокопоставленного чиновника в Gmail без его разрешения.


На существующие проблему обратили внимание многие активисты и журналисты. Эксперты считают, что правоохранительные органы позволяют себе подобные вольности потому, что основной закон, регулирующий защиту личных цифровых данных Electronic Communications Privacy Act (ECPA) был принят в 1986 году. В то время создатель Facebook еще в коляске лежал, а Интернет находился в зачаточном состоянии.

Тогда никто не предполагал, что люди будут хранить практически всю свою жизнь в сети в виде электронных писем, мгновенных сообщений, Facebook-записей, фотографий, медицинских карт, налоговых отчетов. Правозащитники в США неоднократно высказывали мнение, что законодательство совершенно не адаптировано к современным реалиям и не принимает во внимание то, как люди сегодня используют Интернет.

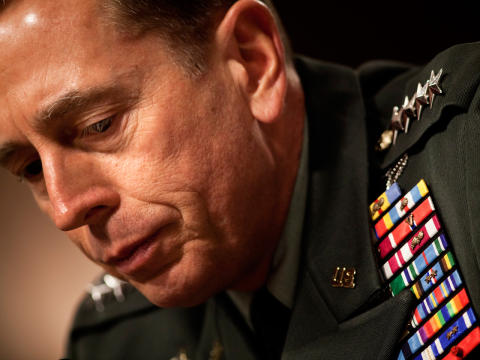
Фотография Дэвида Петреуса.

До сих пор все попытки реформировать эти законы полностью провалились.

«Государство может узнать о нас практически любую информацию», – говорит Крис Калабрезе – советник по юридическим вопросам Американского союза защиты гражданских свобод.

«Люди полагаются на пароль, как на основную защиту электронной почты. Они ничего вообще не понимают», – говорит Энн Бартоу – профессор в Юридического колледжа Pace в Уайт-Плейнс (Нью-Йорк). «Без существенных изменений в законодательстве, людям придется смириться с тем, что их почту может читать без разрешения».

Просьбы от ФБР и других правоохранительных организаций регулярно направляются в такие крупные компании, как Google. Именно таким путем, государство и проникло в почтовый ящик директора ЦРУ. После атак 11 сентября 2001 года полицейские говорят, что подобные запросы не являются чем-то удивительным, а наоборот крайне важны для предотвращения преступлений и террористических актов.

«Раньше, если государство хотело узнать, что творится у вас в спальне, ему нужно было получить ордер. Тогда вы, по крайней мере, понимали, что происходит», – сетует Джим Демпси – вице-президент, отвечающий за государственную политику, в Центре развития демократии и технологии в Вашингтоне.

Защитники гражданских прав уверяют, что скандал с Дэвидом Петрэусом должен послужить тревожным звоночком для граждан. IT-компаниям также стоит задуматься над тем, как они работают с пользовательскими данными и наладить более плотный диалог с государством.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru