


Индийский вундеркинд взломал новую ОС от Microsoft

Подросток разработал программу для взлома Windows Phone 8

16-летний исследователь систем безопасности из Индии утверждает, что ему удалось создать первый образец вредоносного программного обеспечения для Windows Phone 8.


Заявленная программа получает возможность красть частные пользовательские данные, включая контакты и текстовые сообщения, а также скачивать фотографии. Программа была специально спроектирована таким образом, чтобы пройти через защиту компании и попасть прямиком в сетевой магазин программ Microsoft.

Индийского хакера, заявившего о своей интересном изобретении, зовут Шантану Гауда. Подросток не рассказал репортерам об особенностях своего программного обеспечения, включая информацию о бреше в системе защиты Windows Phone 8, которую она использует для работы.

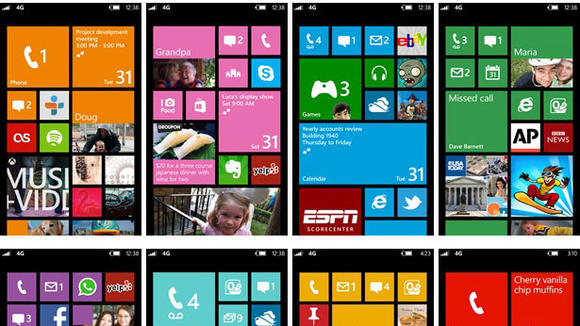
Скриншоты плиточного интерфейса Windows Phone 8.

16-летний взломщик собирается представить свой продукт на предстоящей конференции Malcon, которая пройдет в этом месяце. Своими находками он собирается поделиться с представителями антивирусных компаний.

Шантану Гауда – хорошо известен своей работой с программными системами. Еще в семь лет он получил «титул» Microsoft Certified Application Developer. В прошлом году на Malcon он представил программное обеспечение для платформы Xbox Kinect.

Директор Microsoft Trustworthy Computing Дэйв Форструм говорит, что у него не было никаких деталей о данном программном обеспечении. Microsoft осведомлена о предстоящей презентации, однако никаких деталей компания пока не знает.

Напомним, что первые устройства на базе операционной системы Windows Phone 8 появились в продаже сравнительно недавно. Новая ОС включает в себя защитные функции вроде защищенной загрузки и 128-битного шифрования.

Смартфон за опрос: фишеры прикрылись выборами в Госдуму

Мошенники уже открыли собственный избирательный сезон с призами, поддельным онлайн-голосованием и охотой за аккаунтами. Эксперты «Лаборатории Касперского» обнаружили два фишинговых сценария, эксплуатирующих тему выборов депутатов Госдумы в 2026 году. В первой схеме пользователю предлагают пройти якобы независимый анонимный опрос из шести вопросов.

За несколько кликов обещают шанс выиграть смартфон, сертификат маркетплейса или деньги. Но билет в этот аттракцион щедрости предлагают получить через регистрацию в популярном мессенджере.

Человек вводит имя и номер телефона, а затем полученный код. Приз после этого, конечно, не появляется. Зато злоумышленники получают возможность захватить аккаунт в мессенджере и использовать его для дальнейшего обмана — например, писать контактам жертвы и просить деньги.

 

Вторая схема выглядит солиднее: посетителю предлагают ввести серию и номер паспорта либо СНИЛС для участия в онлайн-голосовании. Затем сайт сообщает, что аккаунт пользователя на государственном сервисе якобы взломан, и советует ждать звонка сотрудника.

Так фишинговая страница передаёт эстафету телефонным мошенникам, которые уже могут требовать коды, деньги или дополнительные персональные данные.

 

По данным специалистов, для создания второго шаблона применялся генеративный ИИ. Он не изобрёл новую схему, зато помог быстрее собрать убедительную декорацию. Красивый дизайн, государственные цвета и гладкий текст теперь стоят мошенникам дешевле.

Проверять информацию о выборах и голосовании следует на официальных ресурсах.

RSS: Новости на портале Anti-Malware.ru