


Вышла новая версия DLP-системы Дозор-Джет 5.0

Вышла новая версия DLP-системы Дозор-Джет 5.0

Компания «Инфосистемы Джет» объявляет о выходе новой версии комплекса защиты от утечек информации «Дозор-Джет» 5.0, обладающей значительными улучшениями. «Дозор-Джет» 5.0 отличается новым интуитивно понятным интерфейсом и повышенной до 10 Гбит/с производительностью системы фильтрации, а также наличием новых функциональных модулей.

 Также по заявлению разработчиков существенно упрощена эксплуатация системы и оптимизированы процессы поиска и расследования инцидентов.

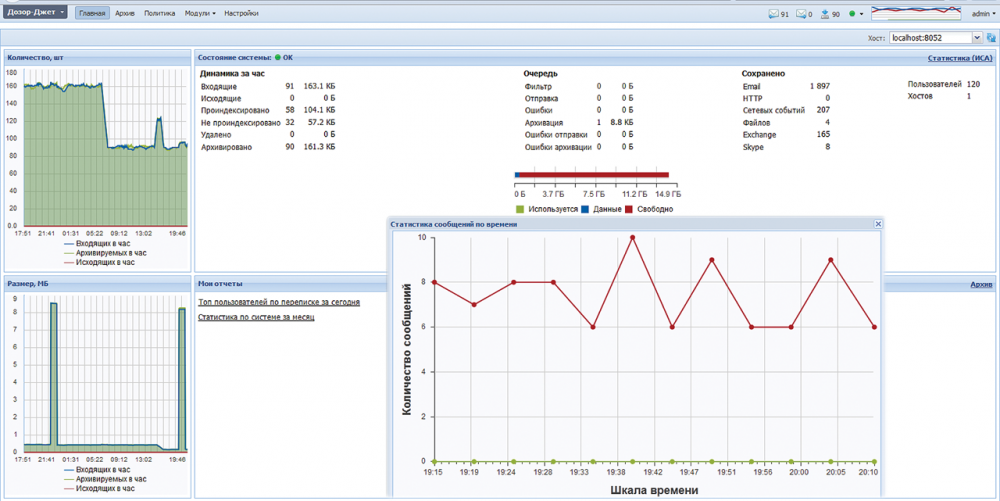
 Новый интерфейс комплекса «Дозор-Джет» 5.0 делает работу офицера ИБ с системой более удобной и наглядной. Например, стало возможным быстро сравнивать результаты нескольких запросов и оценивать состояние всего комплекса в режиме online. Управление распределенными системами комплекса осуществляется из единой точки через web-интерфейс. При этом обеспечиваются постоянный мониторинг работоспособности всех сервисов и по необходимости их автоматический перезапуск. Это существенно сокращает время, необходимое офицеру ИБ для обслуживания системы,  и повышает её управляемость и надежность.


Производительность системы фильтрации новой версии комплекса увеличена более чем в два раза и позволяет перехватывать поток данных на скорости 10 Гбит/с. Благодаря портированию системы фильтрации комплекса на платформу Crossbeam можно гибко наращивать его производительность и обеспечивать необходимый уровень надежности и защищенности.

Алгоритмы обработки информации в пятой версии комплекса оптимизированы для работы со значительными массивами  данных.  В частности,  применение гибридного хранилища данных в «Дозор-Джет» 5.0 позволяет хранить непосредственно в базах данных только  «легкие» метаданные писем и индексы. «Тяжелые» данные (вложения и пр.) хранятся в файловом хранилище. За счет этого достигнуто 60%-ное сокращение занимаемого места на дисковой подсистеме по сравнению с прошлыми версиями комплекса, существенно увеличена скорость помещения данных в базу (в некоторых случаях зафиксирован стократный рост показателя). Также пятая версия комплекса позволяет более эффективно работать с историческими данными, подключая их необходимые блоки в автоматическом режиме и самостоятельно контролируя корректность этого процесса. Усовершенствование разграничения понятий «отправитель» и «адресат» сообщений позволяет в разы снизить допустимую погрешность при поиске необходимой информации в условиях множества различных источников сообщений.

Возможности системы расширены с помощью новых функциональных модулей. Благодаря модулю интеграции с BI-платформой QlikView комплекс «Дозор-Джет» 5.0 может эффективно использоваться для контроля исполнения бизнес-процессов компании, мониторинга уровня лояльности сотрудников, составления понятных бизнесу верхнеуровневых отчетов картины информационного обмена при одновременном упрощении работы офицеров ИБ.

Механизмы глубокого анализа данных в пятой версии комплекса «Дозор-Джет» дополнены инструментом, позволяющим вести поиск схожих по содержанию документов и получать целостную картину информационного обмена по определенной тематике. Этот подход реализован в специальном модуле, позволяющем офицеру ИБ с помощью пары кликов определять тематику обнаруженного документа любого объема за счет выделения наиболее типичных слов и фраз и осуществлять поиск похожей информации в накопленном архиве.

«Дозор-Джет – продукт "живой", основанный на потребностях наших заказчиков и актуальных ИТ-технологиях. Это означает, что его функционал постоянно развивается, и пятая версия является существенным шагом в его развитии, – подчеркивает Кирилл Викторов, заместитель директора по развитию бизнеса компании "Инфосистемы Джет". – Поэтому в roadmap`е продукта заложено дальнейшее развитие как классического функционала DLP-системы, так и инструментов для выявления аномалий в информационной активности сотрудников и сбора аналитической информации».

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru