


Против Blizzard подали коллективный иск

На Blizzard подали в суд из-за защиты Battle.net

Компания Blizzard, занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.


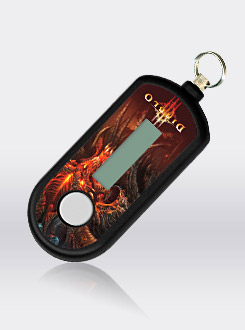
Игроки могут приобрести специальную программу для аутентификации от Blizzard. Приложение позволяет обеспечить безопасность учетных записей в игровом сервисе Battle.net. Данный продукт привязан к учетной записи пользователя и регулярно генерирует случайные числа, которые необходимо вводить в специальном окошке, чтобы активизировать игру.

В материалах иска говорится, что заставлять пользователей использовать Battle.net и программное обеспечение для аутентификации попросту нечестно. Такая практика вводит клиентов в заблуждение, считают юристы. Blizzard не согласна с обвинениями и говорит, что будет защищать себя от любых юридических претензий.

В 2009 Blizzard полностью перезапустила Battle.net, сделав эту систему обязательной для всех клиентов, которые хотят играть в ее продукты. Сервис позволяет управлять платежами, подписками для таких игр как Diablo 3, Starcraft 2 и World of Warcraft.

Аутентификатор от Blizzard.

Коллективный иск был подан от имени Бенджамина Белла. Он сказал, что Blizzard не имела права заставлять людей использовать Battle.net, чтобы играть в современные хиты. Господин Белл говорит, что компания сумела заработать миллионы долларов благодаря продаже аутентификаторов игрокам уже после того, как они купили сам проект. В Европе такой аутентификатор стоит £8,99 (€9,99). Компания также предлагает бесплатную версию этой программы для смартфонов.

По мнению обвинителя, разработчикам лучше защищать свои продукты, а не вытягивать деньги из геймеров, пытаясь залатать дырки в защите своих систем. В судебной документации неоднократно упоминаются случаи, когда личные данные игроков крали напрямую из Battle.net.

Обвинители также утверждают, что Blizzard не предприняла предусмотренные законом меры по оповещению потребителей о проблемах с системой безопасности. Господин Белл хочет отсудить у Blizzard солидную компенсацию, а также получить запрет на то, чтобы компания продавала защитное программное обеспечение, вместо того, чтобы раздавать его пользователям бесплатно.

Представители Blizzard сказали, что иск базируется на неверной информации. В частности студия отметила, что аутентификатор не обязателен для работы с сервисом Battle.net.

Напомним, что несколько недель назад в сети разгорелся настоящий скандал, связанный со взломом компьютерной ролевой игры World of Warcraft. Хакер проникнул в этот сетевой мир и убил там почти всех пользовательских персонажей. Данный инцидент привлек внимание общественности к незащищенности многих игровых продуктов.

занимавшаяся разработкой и поддержкой компьютерной ролевой игры Diablo, внезапно оказалась на скамье подсудимый. Всему виной инструменты безопасности, которые она продает игрокам, беспокоящимся о хакерских атаках.

" />

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru