


Корпорации замалчивают компьютерные взломы

Взлом Coca-Cola вскрыл опасную практику современных корпораций

Bloomberg раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.


Оказалось, что хакеры взломали компьютерную систему компании и крали файлы, имеющие непосредственное отношение к предполагаемой покупке China Huiyuan Juice Group за $2.4 млрд. Об этом сообщают инсайдеры, близкие к компании, проводившей внутреннюю документацию взлома. Сделка с Huiyuan расстроилась через три дня. Coca-Cola никогда публично не рассказывала о потере информации Huiyuan.

Сейчас цифровые взломщики все чаще пытаются заполучить информацию о больших сделках: от слияний и поглощений до формирования совместных предприятий и заключения долгосрочных соглашений. Компании, подвергнувшиеся нападению, обычно просто скрывают информацию о взломе от публики, на что жалуются правительственные чиновники и компании, занимающиеся защитой информации.

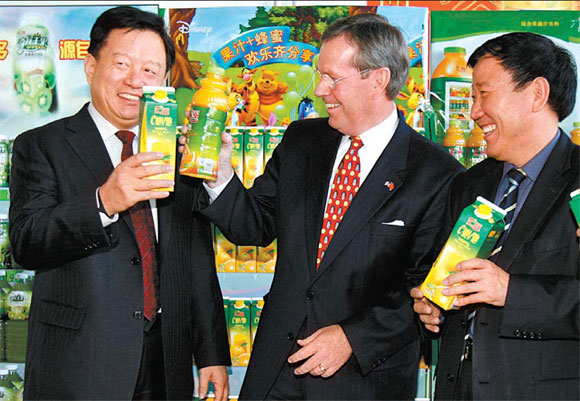
Секретарь по вопросам здравоохранения США Майкл Левит пьет сок вместе с зам-министра Управления стандартами качества Китая и Жу Ксинли – председателям China Huiyuan Juice Group.

Они опасаются, что кражи меняют расстановку сил на поле боя, ставят компании в неудобное положение, влияют на деловые переговоры, в то время как инвесторы остаются в полном неведении.

«Акционеры не имеют ни малейшего понятия о том, что происходит», – говорит Джейкоб Олкотт – бывший советник по кибер-безопасности Конгресса США. «Компании сегодня практически не дают информации о таких событиях».

Комиссия по ценным бумагам и биржевым операциям в США постановила в прошлом году, что компании должны сообщать о любых материальных потерях от подобных атак, включая любую информацию, которая может показаться инвестору интересной.

Тем не менее, ни одна компания публично не раскрыла факты взлома и кражи важной информации посредством компьютерного взлома. Некоторые компании считают, что обнародование подобных данных может попросту разрушить их репутацию, негативно отразиться на курсе акций. Об этом говорят многие менеджеры, занимающиеся защитой информации. Эксперты склонны полагать, что обнародование такой информации может нанести больше вреда, чем принести пользы, что подтверждает Майкл Оберлаендер, работавший менеджером по информационной безопасности в разных компаниях из США и Германии.

Опасность подобных взломов в том, что об украденной информации, собственно как и о самой краже известно чрезвычайно мало. Никто не в курсе, как эту информацию можно использовать. Из-за этого никто толком не может оценить, сколько денег было потеряно при взломе.

Невзирая на $60 млрд инвестиций в защитные системы, сделанные корпорациями и правительством, хакеры продолжают их обманывать. Показательна история с Coca-Cola. Хакеры рылись во всех файлах компании, включая внутренние e-mail и сервера, рабочие станции. Они полностью получали удаленный доступ ко всем машинам на протяжении целого месяца.

раскрыл весьма интересные подробности из жизни крупнейшей корпорации США. Оказывается, в марте 2009 года представители ФБР обратились к менеджерам Coca-Cola, рассказав им весьма неприятные новости, которые для многих остались тайной.

" />

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru