


Vupen продаёт эксплойт для Windows 8 и IE10

Vupen продаёт эксплойт для Windows 8 и IE10

Французская компания Vupen Security объявила об успешном создании эксплойта для Windows 8, соединив цепочку из множества 0-day уязвимостей в Windows 8 и браузере Internet Explorer 10.

Естественно, компания не намерена сообщать информацию об уязвимостях в Microsoft. Согласно бизнес-модели Vupen Security, фирма продаёт oday-уязвимости и эксплойты клиентам из числа правоохранительных органов, разведывательных агентств западных стран, преимущественно, стран НАТО. Высокий моральный кодекс Vupen Security не позволяет продавать эксплойты в страны с диктаторскими режимами или неразвитой демократией, где эти инструменты могут быть использованы против невинных граждан, пишет xakep.ru.

Vupen Security специализируется на поиске уязвимостей и создании эксплойтов для программ Microsoft, Apple и Google. Компания традиционно побеждает на хакерских конкурсах, где требуется как можно более эффективно использовать 0day-уязвимости.

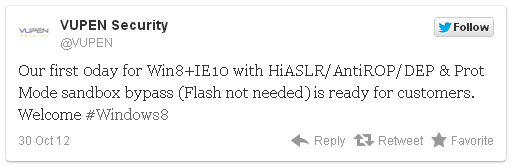
Новый эксплойт Win8+IE10 с HiASLR/AntiROP/DEP & Prot Mode с выходом из песочницы (Flash не требуется) уже в продаже.


Как видим, хакерам Vupen удалось преодолеть защитные механизмы Address Space Layout Randomization (ASLR) и Data Execution Protection (DEP), а также методы AntiROP, которые ориентированы на блокирование техники обхода ASLR и DEP.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru