


W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

W32.Phopifas собрал более 2.5 миллиона кликов, используя Skype

Корпорация Symantec сообщает об обнаружении угрозы, основанной на методах социальной инженерии и осуществляемой посредством Skype и других программ мгновенного обмена сообщениями. Атака началась 29 сентября, и программа уже успела ввести в заблуждение более 2,5 миллионов пользователей. Российским жертвам приходило сообщение от пользователя из их списка контактов с таким текстом: «это новый аватар вашего профиля?)) (адрес страницы).


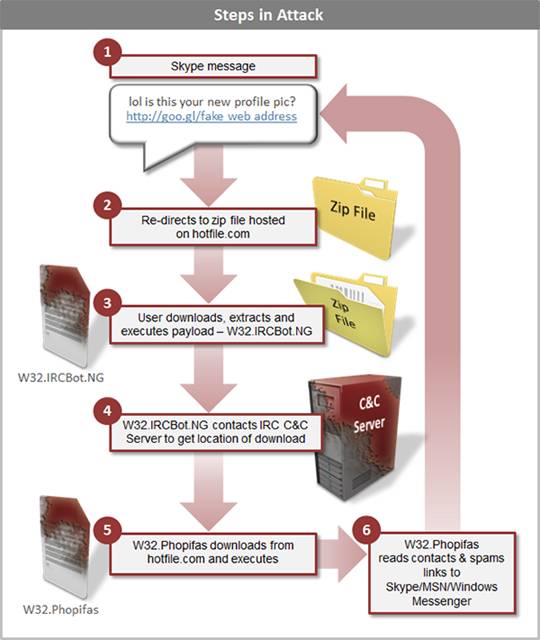
В ходе атаки при помощи программ мгновенного обмена сообщениями рассылаются ссылки на вредоносное ПО. Ниже приведена схема, на которой пошагово отражен сценарий атаки:


Рисунок 1. Сценарий атаки 


Когда жертва кликает по ссылке goo.gl, происходит переадресация на файлообменник Hotfile.com, где пользователю предлагается скачать zip-архив, содержащий вредоносную программу W32.IRCBot.NG, маскирующуюся под обычный файл. После того, как жертва распакует и запустит файл, вредоносная программа устанавливает контакт с IRC-каналом, от которого начинает получать команды.

В ходе расследования специалисты Symantec наблюдали, как вирусу было приказано скачать с hotfile.com и запустить еще один файл. Во всех проведённых тестах этим файлом оказывался W32.Phopifas, однако есть вероятность того, что в зависимости от географического местоположения жертвы скачиваемое вредоносное ПО может быть различным. Анализ W32.Phopifas показал, что угроза ответственна за отправку мгновенных сообщений более чем на 30 языках мира, при этом её следы всегда приводят к W32.IRCBot.NG.

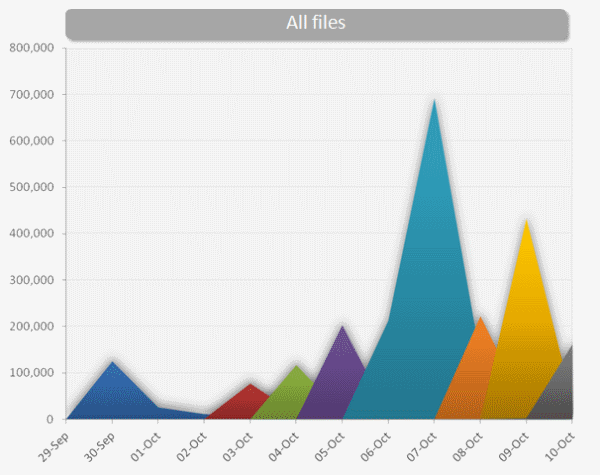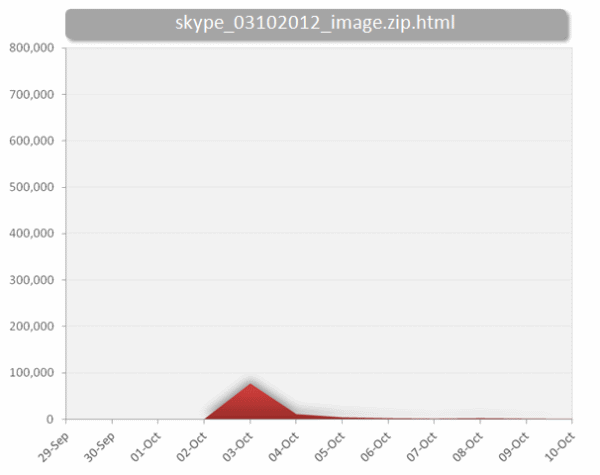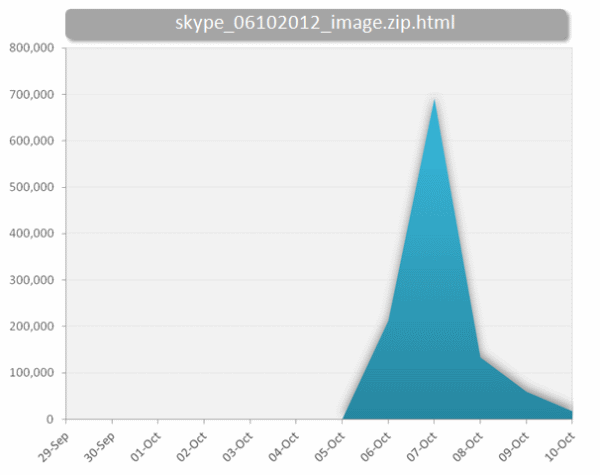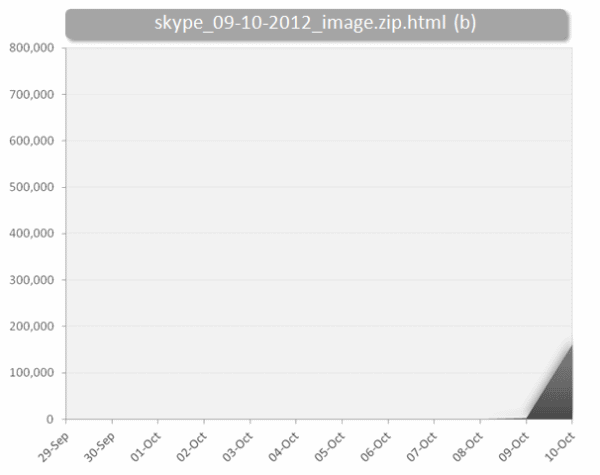
Поскольку в своей преступной схеме злоумышленники используют сервис сокращения URL-адресов goo.gl, Symantec может следить за статистикой переходов по этим ссылкам. На данный момент экспертам удалось идентифицировать 8 разных URL-адресов, используемых W32.Phopifas, и получить статистику обращений к каждому из них. График ниже отражает частоту обращений к каждому из адресов, а также имя связанного с ним zip-архива с вредоносной программой. Имя архива также содержит дату начала использования данной ссылки в рамках рассматриваемой W32.Phopifa-атаки.


Рисунок 2. Статистика переходов по ссылкам злоумышленников


И хотя по этим цифрам сложно судить о количестве пользователей, которые скачали, распаковали и установили вредоносное ПО, эти цифры показывают, насколько уязвимы пользователи программ мгновенного обмена сообщениями перед простыми психологическими уловками.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru