

Создатель сайтов Jailbreakme вернулся в университет

Взломщик iOS больше не работает в Apple

Буквально вчера Николас Аллегра, также известный как взломщик iPhone, скрывавшийся под ником Comex, сообщил в Twitter, что с прошлой недели, спустя почти год трудоустройства, он более не работает на Apple.

Аллегра планирует сосредоточить свое внимание на обучении в университете Брауна. По его словам, возобновлять деятельность по взлому iOS у него нет никакого желания. Контракт с Apple не был продолжен потому, что он забыл ответить на предложение от компании.

Аллегра известен своей работой над сайтами Jailbreakme 2 и Jailbreakme 3, которые позволяли легко взламывать iOS-устройство и устанавливать на него различное не совсем легальное программное обеспечение. Apple наняла молодого специалиста в качестве удаленно работающего интерна. Эксперты полагают, что компания поступила таким образом попросту для того, чтобы отвлечь хакера от продолжения работы над взломом. Возможно, компания также пыталась усилить защиту iOS, рассчитывая на весомый вклад от Николоса.

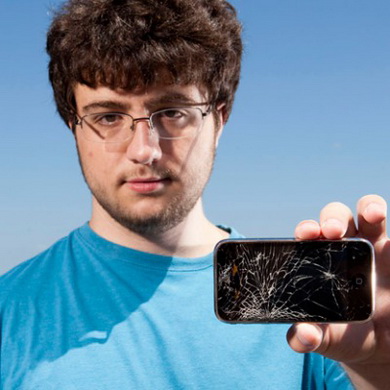
Фото Николаса Аллегры с телефоном iPhone.


Разумеется, у недавно уволенного уже поинтересовались, не собирается ли он продолжить работу над эксклюзивным джейлбрейком iOS 6. Однако Аллегра отметил, что его контракт запрещал ведение подобной деятельности в течении некоторого времени после прекращения сотрудничества с фирмой из Купертино.

В интервью Forbes Аллегра повторил, что продление его контракта должны были рассматриваться Apple, однако отсутствие ответа со стороны хакера привело к тому, что предложение в итоге отозвали.

«Я не был особенно доволен таким исходом, но как-то решить этот вопрос мне все равно не удалось. Так уж получилось», – говорит Николас. Он добавил, что его уход не был вызван просто пропущенным email, но в детали не вдавался. Эксперт не считает такой финал плохим и говорит, что ему очень понравилось работать в знаменитой компании.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru
