

Создатель сайтов Jailbreakme вернулся в университет

Взломщик iOS больше не работает в Apple

Буквально вчера Николас Аллегра, также известный как взломщик iPhone, скрывавшийся под ником Comex, сообщил в Twitter, что с прошлой недели, спустя почти год трудоустройства, он более не работает на Apple.

Аллегра планирует сосредоточить свое внимание на обучении в университете Брауна. По его словам, возобновлять деятельность по взлому iOS у него нет никакого желания. Контракт с Apple не был продолжен потому, что он забыл ответить на предложение от компании.

Аллегра известен своей работой над сайтами Jailbreakme 2 и Jailbreakme 3, которые позволяли легко взламывать iOS-устройство и устанавливать на него различное не совсем легальное программное обеспечение. Apple наняла молодого специалиста в качестве удаленно работающего интерна. Эксперты полагают, что компания поступила таким образом попросту для того, чтобы отвлечь хакера от продолжения работы над взломом. Возможно, компания также пыталась усилить защиту iOS, рассчитывая на весомый вклад от Николоса.

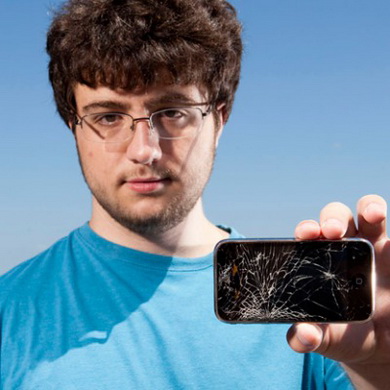
Фото Николаса Аллегры с телефоном iPhone.


Разумеется, у недавно уволенного уже поинтересовались, не собирается ли он продолжить работу над эксклюзивным джейлбрейком iOS 6. Однако Аллегра отметил, что его контракт запрещал ведение подобной деятельности в течении некоторого времени после прекращения сотрудничества с фирмой из Купертино.

В интервью Forbes Аллегра повторил, что продление его контракта должны были рассматриваться Apple, однако отсутствие ответа со стороны хакера привело к тому, что предложение в итоге отозвали.

«Я не был особенно доволен таким исходом, но как-то решить этот вопрос мне все равно не удалось. Так уж получилось», – говорит Николас. Он добавил, что его уход не был вызван просто пропущенным email, но в детали не вдавался. Эксперт не считает такой финал плохим и говорит, что ему очень понравилось работать в знаменитой компании.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru
