

Создатель сайтов Jailbreakme вернулся в университет

Взломщик iOS больше не работает в Apple

Буквально вчера Николас Аллегра, также известный как взломщик iPhone, скрывавшийся под ником Comex, сообщил в Twitter, что с прошлой недели, спустя почти год трудоустройства, он более не работает на Apple.

Аллегра планирует сосредоточить свое внимание на обучении в университете Брауна. По его словам, возобновлять деятельность по взлому iOS у него нет никакого желания. Контракт с Apple не был продолжен потому, что он забыл ответить на предложение от компании.

Аллегра известен своей работой над сайтами Jailbreakme 2 и Jailbreakme 3, которые позволяли легко взламывать iOS-устройство и устанавливать на него различное не совсем легальное программное обеспечение. Apple наняла молодого специалиста в качестве удаленно работающего интерна. Эксперты полагают, что компания поступила таким образом попросту для того, чтобы отвлечь хакера от продолжения работы над взломом. Возможно, компания также пыталась усилить защиту iOS, рассчитывая на весомый вклад от Николоса.

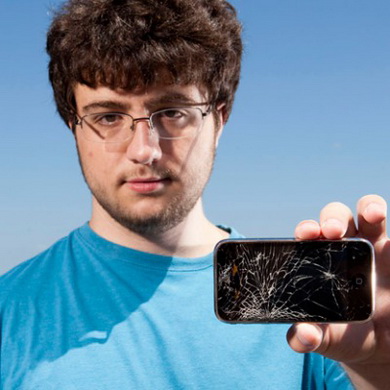
Фото Николаса Аллегры с телефоном iPhone.


Разумеется, у недавно уволенного уже поинтересовались, не собирается ли он продолжить работу над эксклюзивным джейлбрейком iOS 6. Однако Аллегра отметил, что его контракт запрещал ведение подобной деятельности в течении некоторого времени после прекращения сотрудничества с фирмой из Купертино.

В интервью Forbes Аллегра повторил, что продление его контракта должны были рассматриваться Apple, однако отсутствие ответа со стороны хакера привело к тому, что предложение в итоге отозвали.

«Я не был особенно доволен таким исходом, но как-то решить этот вопрос мне все равно не удалось. Так уж получилось», – говорит Николас. Он добавил, что его уход не был вызван просто пропущенным email, но в детали не вдавался. Эксперт не считает такой финал плохим и говорит, что ему очень понравилось работать в знаменитой компании.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru
