

Создатель сайтов Jailbreakme вернулся в университет

Взломщик iOS больше не работает в Apple

Буквально вчера Николас Аллегра, также известный как взломщик iPhone, скрывавшийся под ником Comex, сообщил в Twitter, что с прошлой недели, спустя почти год трудоустройства, он более не работает на Apple.

Аллегра планирует сосредоточить свое внимание на обучении в университете Брауна. По его словам, возобновлять деятельность по взлому iOS у него нет никакого желания. Контракт с Apple не был продолжен потому, что он забыл ответить на предложение от компании.

Аллегра известен своей работой над сайтами Jailbreakme 2 и Jailbreakme 3, которые позволяли легко взламывать iOS-устройство и устанавливать на него различное не совсем легальное программное обеспечение. Apple наняла молодого специалиста в качестве удаленно работающего интерна. Эксперты полагают, что компания поступила таким образом попросту для того, чтобы отвлечь хакера от продолжения работы над взломом. Возможно, компания также пыталась усилить защиту iOS, рассчитывая на весомый вклад от Николоса.

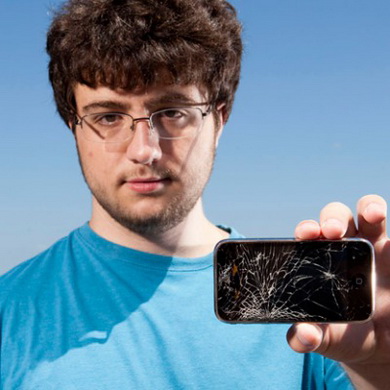
Фото Николаса Аллегры с телефоном iPhone.


Разумеется, у недавно уволенного уже поинтересовались, не собирается ли он продолжить работу над эксклюзивным джейлбрейком iOS 6. Однако Аллегра отметил, что его контракт запрещал ведение подобной деятельности в течении некоторого времени после прекращения сотрудничества с фирмой из Купертино.

В интервью Forbes Аллегра повторил, что продление его контракта должны были рассматриваться Apple, однако отсутствие ответа со стороны хакера привело к тому, что предложение в итоге отозвали.

«Я не был особенно доволен таким исходом, но как-то решить этот вопрос мне все равно не удалось. Так уж получилось», – говорит Николас. Он добавил, что его уход не был вызван просто пропущенным email, но в детали не вдавался. Эксперт не считает такой финал плохим и говорит, что ему очень понравилось работать в знаменитой компании.

Подпишитесь на новости

55% опрошенных компаний полностью перешли на российские межсетевые экраны

55% организаций, участвовавших в исследовании «Кода Безопасности», полностью перешли на отечественные межсетевые экраны. Ещё 37% совмещают российские и зарубежные решения. Исключительно иностранные NGFW используют и не планируют менять 3% опрошенных, а 5% намерены перейти на отечественные продукты.

По данным компании, в 2025 году доля организаций, использовавших только российские решения, составляла 47%, а гибридную модель применяли 38%.

Основной сценарий использования NGFW — защита периметра: его отметили 93% участников. Половина применяет межсетевые экраны для внутренней сегментации сети, 30% — для защиты ЦОД. Централизованное управление правилами МСЭ актуально для 93% опрошенных, причём 43% считают его критически важным.

Отечественные EDR уже используют 55% респондентов, ещё четверть планирует внедрение. Главным препятствием остаётся стоимость лицензий — её назвали 56% участников. Нагрузку на производительность отметили 35%, сложность интеграции с действующими средствами защиты — 23%.

Треть опрошенных организаций использует EDR без SIEM. В защите конечных точек самые высокие оценки получили антивирусные функции, защита от вымогателей и контроль USB-устройств.

В исследовании участвовали представители небольших компаний и предприятий с численностью более 500 сотрудников. Среди респондентов были конечные пользователи, интеграторы, партнёры и представители учебных учреждений. Половина совмещает обязанности в ИТ и информационной безопасности, ещё треть занимается исключительно ИБ.

RSS: Новости на портале Anti-Malware.ru
