


Хакер продемонстрировал удаленный взлом кардиостимулятора, который контролировал ритм биения сердца

Хакер продемонстрировал удаленный взлом кардиостимулятора

Современные медицинские компьютерные устройства, включая такие важные и тонкие вещи, как кардиостимуляторы, подвержены компьютерному взлому. Дистанционно управлять такой техникой можно удаленно с расстояния 9 метров.


Наглядная демонстрация подобного взлома была осуществлена на конференции специалистов по компьютерной безопасности в Мельбурне. Барнаби Джек из компании IO Activ показал, как можно удаленно осуществить взлом кардиостимулятора, который контролировал ритм биения сердца.

Чтобы осуществить взлом медоборудования хакеру понадобился ноутбук, самое устройство и его серийные номера. Перед удивленной публикой эксперт показал, как он обновил прошивку устройства и получил полное управление ритмоводителем сердца. Умелец осуществлял все операции на отдельном устройстве, не подключенном к сердечно-сосудистой системе человека.

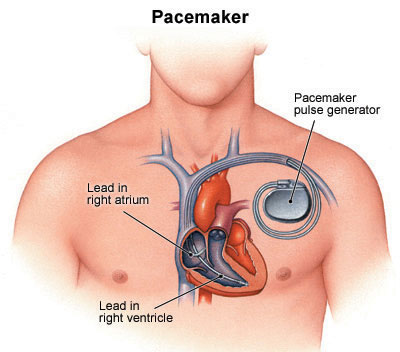
Схема расположения кардиостимулятора.


Барнаби смог не просто удаленно выключить кардиостимулятор, но даже сумел вызвать разряд в 850 вольт, который, безусловно, убил бы человека с таким устройством в груди. Специалист захотел продемонстрировать посетителям мероприятия уязвимость подобных устройств. Эксперт считает, что не представляет особенной сложности установить полное управление кардиостимуляторами, что представляет непосредственную угрозу для человеческой жизни.

«Худший возможный сценарий, заключается в том, что на 100% подобных устройств можно будет загрузить скомпрометированную прошивку, которая распространится по всем подобным устройствам через интернет», – говорит Джек.

Самое интересное, что разработчик занимался разработкой графической административной программы Electric Feel, которая могла бы просканировать все медицинские устройства в радиусе действия ноутбука, прочитать, записанную на них информацию, и даже включить функцию электрошока. К счастью, приложение не было закончено, но такая возможность все еще существует.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru