

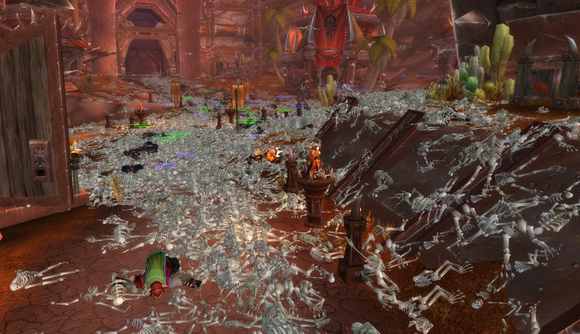

Население нескольких городов WoW полностью уничтожено эксплойтом

Население нескольких городов WoW полностью уничтожено эксплойтом

 Европейские фанаты World of Warcraft стали свидетелями массового убийства. Зайдя в игру, несколько тысяч пользователей увидели пустые города, заваленные тысячами трупов. После инцидента представители компании Blizzard сделали заявление, в котором говорилось, что инцидент стал результатом действий эксплойта.

Как утверждают в Blizzard, эксплойт был практически сразу нейтрализован, и подобное не должно повториться. При этом Blizzard не дает разъяснений относительно природы инцидента. Отсутствие убедительных объяснений со стороны Blizzard может означать то, что специалистам компании, скорее всего, неизвестна причина произошедшего. В принципе, это может быть как результатом внешнего воздействия, так и сбоем (глитчем) в программном коде игры.


На данный момент игроки заявляют, что игра функционирует в штатном режиме. В профильных интернет-сообществах горячо обсуждается причина инцидента. Неофициально в качестве основной версии называется наличие уязвимости в серверах WoW. Большинство участников этих обсуждений уверены в том, что именно эта уязвимость позволила злоумышленникам внедрить эксплойт в игру.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru