


Обнаружен способ которым Flame осуществляет инъекцию кода в Windows

Обнаружен способ которым Flame осуществляет инъекцию кода в Windows

Исследователи продолжают восхищаться сложностью трояна Flame (Flamer, Skywiper). Прошло несколько месяцев с момента его обнаружения, но анализ кода продолжается до сих пор. Очередную порцию аналитики вчера опубликовала польская компания CERT Polska, их отчёт посвящён методам внедрения кода Flame в процессы Windows.

Исследователи отмечают, что инъекция кода в процессы и треды считается традиционной техникой работы вирусов, но Flame — это особый случай, потому что здесь данный метод доведён до совершенства. Перенос кода между процессами происходит на протяжении всего цикла жизнедеятельности трояна, начиная от инсталляции, и заканчивая самоуничтожением. «Flame использует эту технику для переноса и копирования своих элементов в разные части операционной системы жертвы с потрясающей ловкостью», — пишут исследователи.


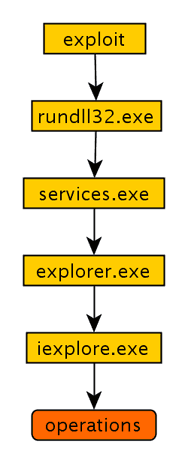
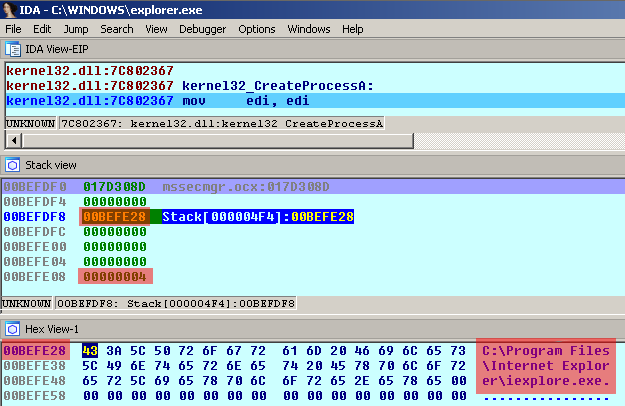
Они рассказывают, как после заражения через эксплойт уязвимости MS10-061 код Flame запускается программой rundll32.exe, после чего внедряется в services.exe, а оттуда — в разные компоненты Windows, в том числе в процесс explorer.exe. В дальнейшем фрагменты кода из разных процессов начинают синхронизировать свои действия: код в explorer.exe ждёт команды от services.exe, после чего создаёт процесс iexplore.exe. В дальнейшем коммуникация между services.exe и iexplore.exe продолжается через именованный канал, причём его имя может генерироваться из случайных символов и отличаться между разными инсталляциями. Тред из services.exe записывает указания в именованный канал, а процесс iexplore.exe получает и исполняет их, пишет xakep.ru.

Все эти сложности с коммуникациями между тремя процессами необходимы для того, чтобы затруднить обнаружение трояна. Если explorer.exe пытается выйти в интернет (например, как это сделано в SpyEye), то это неизбежно вызовет подозрение у файрвола и антивирусной программы. В модульной системе Flame в интернет выходит только процесс iexplorer.exe, что не вызывает никаких подозрений. Запуск iexplorer.exe через explorer.exe тоже является естественной процедурой, ведь пользователи Windows именно так запускают браузер. Вот почему Flame использует explorer.exe в качестве прокси.


Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru