


Мошенники предлагают жертвам бесплатно получить iPad, iPhone 4S или MacBook

Мошенники предлагают жертвам бесплатно получить iPad, iPhone 4S или MacBook

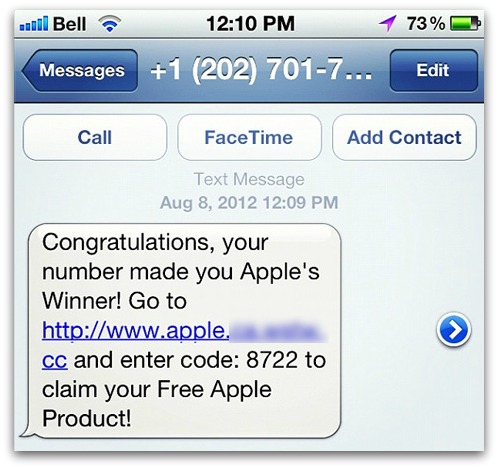
 Компания Sophos раскрыла очередную мошенническую схему. Мошенники рассылают на мобильные телефоны жертв сообщения от имени Apple. Из текста сообщения следует, что владелец номера стал счастливым обладателем iPad, iPhone 4S или MacBook (на выбор).


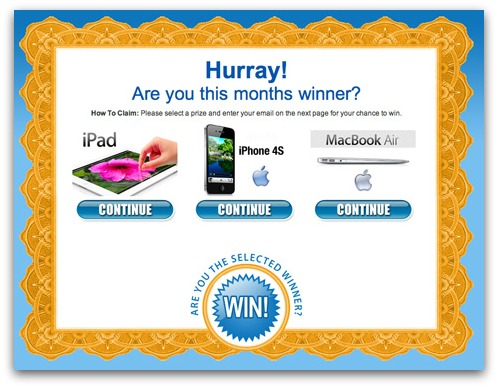
Как сообщает в блоге Sophos сотрудник компании Грэм Клули, перейдя по содержащейся в сообщении ссылке, пользователь, намеченный мошенниками в качестве жертвы, попадает на сайт, где ему предлагается выбрать приз, который он, якобы, сможет выиграть.


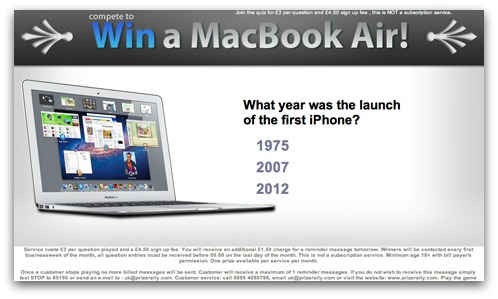
Для этого ему предлагают ввести код, присланный в сообщении, и выбрать правильный вариант ответа на подозрительно простые вопросы.


Однако, из написанного мелким шрифтом выясняется, что заплатить всё же придётся за «бесплатную» регистрацию - £4.50, за каждый вопрос - £3, а также £1.50 за сообщение-напоминание (каким должно быть это сообщение, доподлинно неизвестно).

Чтобы не попасться на удочку мошенников, следует помнить две вещи: 1) всегда читайте всё, что написано, особенно то, что написано мелким шрифтом. 2) Apple не раздаёт свою продукцию просто так.

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru