


Mac OS атакована новым вирусом

Mac OS атакована новым вирусом

Корпорация Symantec объявила об обнаружении нового варианта угрозыOSX.Macontrol. Это лишний раз подчеркивает неверность суждений об абсолютной безопасности платформыMac OS, ведь количество атак на неё только увеличивается. Новый вирус способен удалять и запускать файлы, выключать компьютер и собирать информацию о пользователе.

По примерным оценкам экспертов доля Windows на рынке ОС США составляет 84,1%, а Macintosh удалось занять 14,8% и эта доля растет. Население США составляет на данный момент порядка 309 миллионов человек. Если предположить, что у каждого американца есть компьютер, получается, что около 43 миллионов пользователей становятся потенциальными жертвами.

Становится все яснее, что теории о защищенности операционных систем, не являющихся Windows, не верны. С точки зрения создателя вредоносной программы, возможность использовать эксплойт для атаки на большее количество пользователей обеспечивает более широкое распространение кода в силу множества причин. Растущая популярность платформы Mac и менее зрелые системы защиты для Apple сделали данную ОС потенциальной мишенью для злоумышленников. Это привело к большему количеству атак на пользователейMac, чем когда-либо ранее.

Недавно специалисты Symantec обнаружили новый вариант OSX.Macontrol, впервые выявленный в марте 2012 года. Этот образец передается через целевые рассылки. Бинарный файл [md5 -e88027e4bfc69b9d29caef6bae0238e8] отличается небольшим размером (75 Кб) и лишь немногим превосходит функциональность бэкдора для удаленного хоста (61.178.77.16x). Веб-сервер относится к категорииHTTP-command-and-control, он собирает и модифицирует системные настройки жертв. В то же время протоколHTTP позволяет атакующему избежать обнаружения за счет использования команд, кажущихся чистым веб-трафиком.

OSX.Macontrol может:

  • Закрыть соединение с удаленным хостом и прекратить действие угрозы;
  • Собирать информацию со взломанного компьютера, пересылая ее на удаленный хост;
  • Пересылать список процессов со взломанного ПК на удаленный сервер;
  • Завершать процессы;
  • Саботировать запуск процессов;
  • Восстанавливать путь установки Трояна;
  • Удалять файлы;
  • Запускать файлы;
  • Пересылать файлы на удаленный сервер;
  • Передавать статус пользователя и информацию о нём на удаленный сервер;
  • Завершать за пользователя его сеанс работы с системой;
  • Переводить компьютер в режим сна;
  • Перезагружать компьютер;
  • Выключать компьютер.

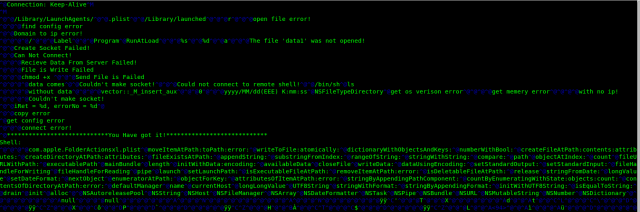
Он также может открывать следующую оболочку: 


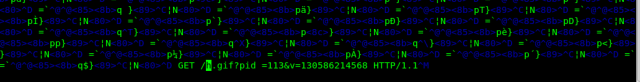
Чтобы установить связь, он посылает зашифрованный запрос GET:

/h.gif?pid =113&v=130586214568 HTTP/1.
Accept-Language: en-us
Pragma: no-cache
User-Agent: Mozilla/4.0(compatible; MSIE 6.0; Windows NT 5.1)
Connection: Keep-Alive


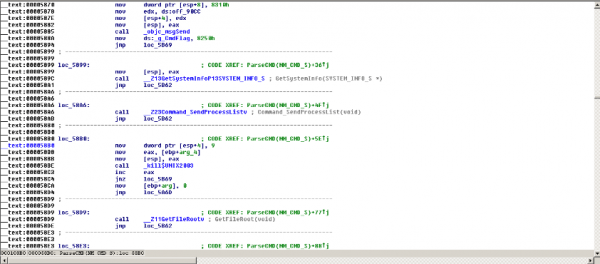
Рисунок  1. Различные вызовы используются для получения данных о зараженных системах


Во время проведения исследования, специалисты Symantec заметили активность IP-адреса 61.178.77.16x, начавшуюся в феврале 2012 года, когда различные версии вредоносного ПО начали приходить с этого диапазона адресов. Согласно данным Symantec этот IP-адрес рассылает вредоносное ПО не только для Mac, но и для Windows.

Чтобы гарантировать защищенность вашего ПК, убедитесь в обновлении антивирусных баз. Также не стоит загружать или открывать вложения от неизвестных отправителей. По обращению компании Symantec компанияApple недавно обновила антивирусные базы OS X, чтобы обеспечить защиту от данной версии Macontrol.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru