


Android.Dropdialer был скачан с Google Play около 100 000 раз

Android.Dropdialer был скачан с Google Play около 100 000 раз

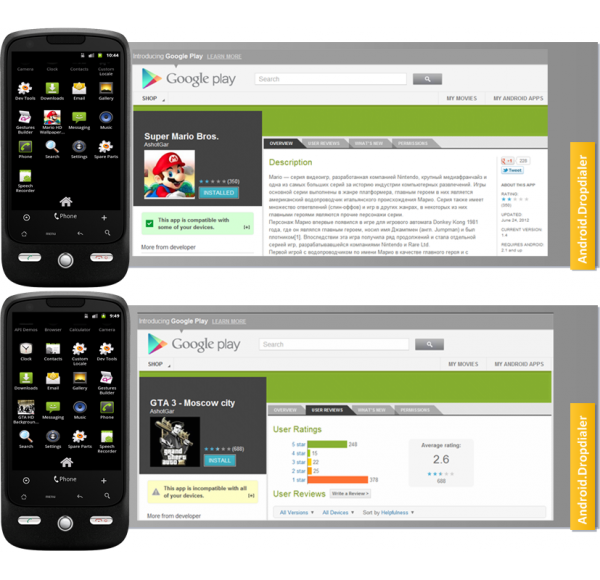
Корпорация Symantec сообщает об обнаружении новой вредоносной программы, опубликованной в официальном каталоге Google Play. Угрозы были размещены под двумя популярными названиями - "Super Mario Bros." и "GTA 3 Moscow City". Оба пакета были опубликованы на Google Play 24 июня и с тех пор были загружены от 50 000 до 100 000 раз.

Рисунок 1


Наиболее интересной особенностью данного вредоносного ПО является то, что угрозе удалось оставаться на Google Play настолько долго, чтобы получить значительное количество загрузок до своего обнаружения. Специалисты Symantec подозревают, что данный эффект достигался за счет удаленного загрузчика, используемого в троянской программе.

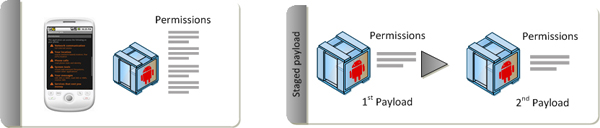
Эту техника уже применялась ранее: автор вредоносного приложения разбивает его на несколько отдельных загружаемых по очереди частей, чтобы избежать детектирования аномалий по время автоматического процесса проверки приложений (QA). В случае с Android.Dropdialer, первая часть ПО была размещена на Google Play. После установки она загружает дополнительный пакет, размещенный на Dropbox: 'Activator.apk'.


Рисунок 2. Разделенный процесс загрузки угрозы


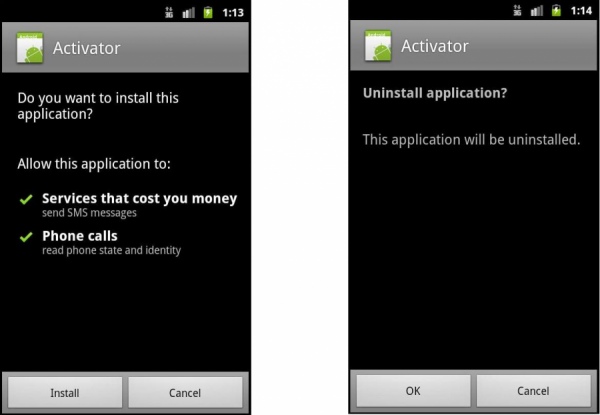
Дополнительный пакет отправляет SMS на платный номер. Интересной особенностью второго компонента является предложение удалить его после отправки одного SMS – простая попытка скрыть истинные цели вредоносного приложения. Платные SMS отправляются в Восточную Европу.


Рисунок 3


В Symantec отмечают молниеносную реакцию группы Android Security - приложения были удалены сразу после уведомления специалистов.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru