


40% малых и средних компаний России теряют данные в результате кибератак

40% малых и средних компаний России теряют данные в результате кибератак

По данным «Лаборатории Касперского», 96% российских малых и средних предприятий регулярно становятся жертвами кибератак. Такие результаты были получены в ходе исследования, проводившегося в России и других странах мира среди IT-специалистов компаний, информационную сеть которых составляют менее 250 компьютеров.

Эксперты «Лаборатории Касперского» пришли к выводу, согласно которому российские малые предприятия отличаются большей уязвимостью по сравнению с западными коллегами. Так, 40% кибератак в России приводят к утечке корпоративных данных, в то время как в США и Европе данный показатель составляет лишь 23%, свидетельствуя о лучшей защищенности зарубежных организаций.

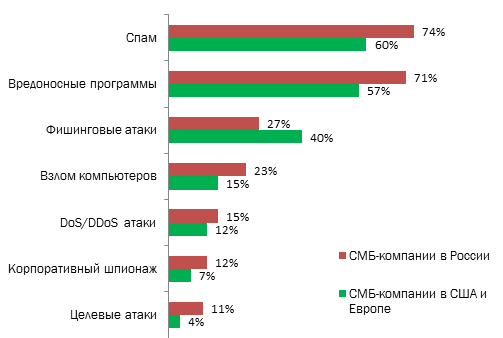
Чаще всего российские малые и средние предприятия страдают от спама (74%) и вредоносных программ (71%), а именно вирусов, червей и шпионского ПО. Четверть представителей этого сегмента бизнеса сталкивается с взломом компьютеров, 12% становятся объектами корпоративного шпионажа. Под ударом целевых и DDoS-атак за последний год побывали 11% и 15% организаций соответственно. Тем временем, в США и Европе небольшие компании подвергаются подобным информационным угрозам значительно реже.


Типы киберугроз, с которыми сталкиваются компании малого и среднего бизнеса


«Малые и средние предприятия являются наиболее многочисленным сегментом российского бизнеса. Поэтому незащищенность таких компаний означает уязвимость экономики в целом, – комментирует результаты исследования Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Тем временем, волна информационных угроз все сильнее захлестывает небольшие организации, которые отчетливо чувствуют эту тенденцию на собственном опыте: 42% ИТ-специалистов малых компаний в России отмечают значительный рост количества кибератак за последний год».

Основной трудностью, с которой сталкиваются небольшие организации при обеспечении информационной безопасности, является отсутствие достаточных ресурсов. Одним из инструментов поддержки малого и среднего бизнеса являются льготные условия, предоставляемые «Лабораторией Касперского» на приобретение решений для защиты корпоративной сети.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru