


40% малых и средних компаний России теряют данные в результате кибератак

40% малых и средних компаний России теряют данные в результате кибератак

По данным «Лаборатории Касперского», 96% российских малых и средних предприятий регулярно становятся жертвами кибератак. Такие результаты были получены в ходе исследования, проводившегося в России и других странах мира среди IT-специалистов компаний, информационную сеть которых составляют менее 250 компьютеров.

Эксперты «Лаборатории Касперского» пришли к выводу, согласно которому российские малые предприятия отличаются большей уязвимостью по сравнению с западными коллегами. Так, 40% кибератак в России приводят к утечке корпоративных данных, в то время как в США и Европе данный показатель составляет лишь 23%, свидетельствуя о лучшей защищенности зарубежных организаций.

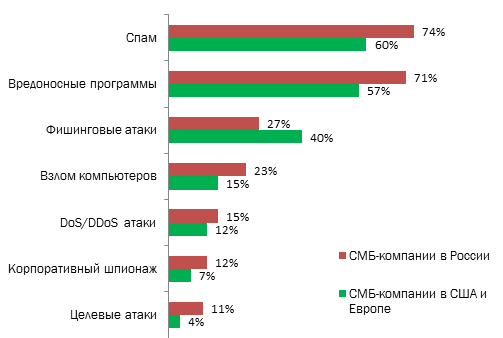
Чаще всего российские малые и средние предприятия страдают от спама (74%) и вредоносных программ (71%), а именно вирусов, червей и шпионского ПО. Четверть представителей этого сегмента бизнеса сталкивается с взломом компьютеров, 12% становятся объектами корпоративного шпионажа. Под ударом целевых и DDoS-атак за последний год побывали 11% и 15% организаций соответственно. Тем временем, в США и Европе небольшие компании подвергаются подобным информационным угрозам значительно реже.


Типы киберугроз, с которыми сталкиваются компании малого и среднего бизнеса


«Малые и средние предприятия являются наиболее многочисленным сегментом российского бизнеса. Поэтому незащищенность таких компаний означает уязвимость экономики в целом, – комментирует результаты исследования Сергей Новиков, руководитель российского исследовательского центра «Лаборатории Касперского». – Тем временем, волна информационных угроз все сильнее захлестывает небольшие организации, которые отчетливо чувствуют эту тенденцию на собственном опыте: 42% ИТ-специалистов малых компаний в России отмечают значительный рост количества кибератак за последний год».

Основной трудностью, с которой сталкиваются небольшие организации при обеспечении информационной безопасности, является отсутствие достаточных ресурсов. Одним из инструментов поддержки малого и среднего бизнеса являются льготные условия, предоставляемые «Лабораторией Касперского» на приобретение решений для защиты корпоративной сети.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru