


Безопасность виртуальных сред от мифов к реальности

Безопасность виртуальных сред от мифов к реальности

«Лаборатория Касперского» объявляет о запуске специального онлайн-проекта, посвященного безопасности виртуальных сред – теме, окутанной целым рядом заблуждений и мифов. Ресурс www.kaspersky.ru/beready предоставит доступ к эксклюзивным информационным материалам, рассказывающим о том, что на самом деле угрожает виртуальной среде и как обеспечить ее защиту.


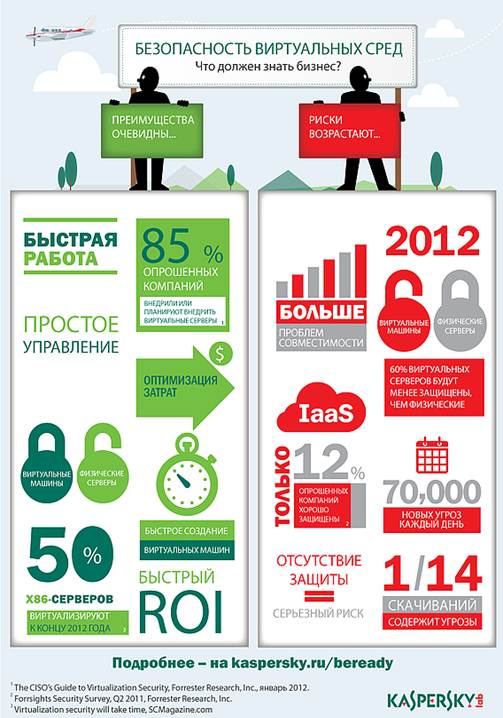
Виртуализация уже стала общемировым трендом. Согласно результатам опроса, проведенного исследовательской компанией Forrester, 85% организаций в странах Европы и Северной Америки уже внедрили или планируют внедрить виртуализацию серверов. Активное распространение технологий виртуализации подтверждают и данные Gartner, согласно которым уже к концу 2012 года около 50% нагрузки, возложенной на серверы архитектуры x86, будет виртуализировано.

Это и не удивительно, ведь виртуализация дает бизнесу немало преимуществ, включая снижение затрат, прежде всего капитальных, удобство управления, повышение производительности сети и стабильность ее работы. Но если о преимуществах этой технологии уже широко известно, то о рисках, связанные с ее внедрением, знают пока немногие, доверяя устоявшемуся мифу о большей безопасности виртуальных машин по сравнению с физическими компьютерами. Практика же говорит об обратном: виртуальная среда подвержена большинству традиционных киберугроз. Чересчур беспечное отношение компаний к собственной безопасности, по данным Gartner, может привести к тому, что уже в 2012 году 60% виртуальных серверов будут защищены менее надежно, чем физические серверы, которым они придут на смену.

Тем временем темпы развития вредоносных программ продолжают стремительно расти: ежедневно «Лаборатория Касперского» регистрирует до 70 000 новых угроз, а каждый 14-й загружаемый из Интернета файл является зараженным.

Преимущества и риски виртуализации

Портал kaspersky.ru/beready призван помочь компаниям лучше разобраться в проблеме безопасности виртуальных сред и способах ее защиты, одним из которых является Kaspersky Security for Virtualization – новое специализированное решение «Лаборатории Касперского», официальный запуск которого состоится в апреле 2012 года.

Наполнение портала будет вестись на протяжении нескольких месяцев, в течение которых вниманию пользователей будут представлены самые свежие аналитические материалы, исследования, статьи и доклады, знакомящие с технологиями защиты виртуальных сред. Часть данных, являющихся эксклюзивными, будет доступна после прохождения быстрой и несложной процедуры регистрации.

«Технологии виртуализации, преимущества которых уже общепризнаны, все чаще используются в корпоративных сетях по всему миру. Однако уровень информированности бизнеса о доступных средствах защиты виртуальной инфраструктуры пока крайне низок. Запускаемый нами интернет-ресурс, вобравший в себя как материалы «Лаборатории Касперского», так и независимые данные, позволит компаниям подробнее узнать о существующих способах защиты и сделать правильный выбор», – говорит Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского».

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru