


Безопасность виртуальных сред от мифов к реальности

Безопасность виртуальных сред от мифов к реальности

«Лаборатория Касперского» объявляет о запуске специального онлайн-проекта, посвященного безопасности виртуальных сред – теме, окутанной целым рядом заблуждений и мифов. Ресурс www.kaspersky.ru/beready предоставит доступ к эксклюзивным информационным материалам, рассказывающим о том, что на самом деле угрожает виртуальной среде и как обеспечить ее защиту.


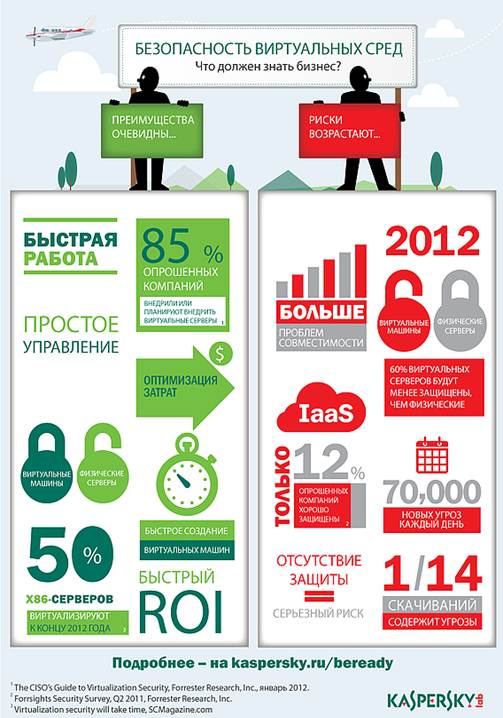
Виртуализация уже стала общемировым трендом. Согласно результатам опроса, проведенного исследовательской компанией Forrester, 85% организаций в странах Европы и Северной Америки уже внедрили или планируют внедрить виртуализацию серверов. Активное распространение технологий виртуализации подтверждают и данные Gartner, согласно которым уже к концу 2012 года около 50% нагрузки, возложенной на серверы архитектуры x86, будет виртуализировано.

Это и не удивительно, ведь виртуализация дает бизнесу немало преимуществ, включая снижение затрат, прежде всего капитальных, удобство управления, повышение производительности сети и стабильность ее работы. Но если о преимуществах этой технологии уже широко известно, то о рисках, связанные с ее внедрением, знают пока немногие, доверяя устоявшемуся мифу о большей безопасности виртуальных машин по сравнению с физическими компьютерами. Практика же говорит об обратном: виртуальная среда подвержена большинству традиционных киберугроз. Чересчур беспечное отношение компаний к собственной безопасности, по данным Gartner, может привести к тому, что уже в 2012 году 60% виртуальных серверов будут защищены менее надежно, чем физические серверы, которым они придут на смену.

Тем временем темпы развития вредоносных программ продолжают стремительно расти: ежедневно «Лаборатория Касперского» регистрирует до 70 000 новых угроз, а каждый 14-й загружаемый из Интернета файл является зараженным.

Преимущества и риски виртуализации

Портал kaspersky.ru/beready призван помочь компаниям лучше разобраться в проблеме безопасности виртуальных сред и способах ее защиты, одним из которых является Kaspersky Security for Virtualization – новое специализированное решение «Лаборатории Касперского», официальный запуск которого состоится в апреле 2012 года.

Наполнение портала будет вестись на протяжении нескольких месяцев, в течение которых вниманию пользователей будут представлены самые свежие аналитические материалы, исследования, статьи и доклады, знакомящие с технологиями защиты виртуальных сред. Часть данных, являющихся эксклюзивными, будет доступна после прохождения быстрой и несложной процедуры регистрации.

«Технологии виртуализации, преимущества которых уже общепризнаны, все чаще используются в корпоративных сетях по всему миру. Однако уровень информированности бизнеса о доступных средствах защиты виртуальной инфраструктуры пока крайне низок. Запускаемый нами интернет-ресурс, вобравший в себя как материалы «Лаборатории Касперского», так и независимые данные, позволит компаниям подробнее узнать о существующих способах защиты и сделать правильный выбор», – говорит Владимир Удалов, руководитель направления корпоративных продуктов в странах развивающихся рынков «Лаборатории Касперского».

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru