

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

Опубликован прайс - лист за эксплойты для 0-day уязвимостей

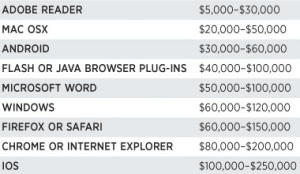
Не секрет, что в любом бизнесе наиболее привлекательным заказчиком являются государственные структуры. Не исключением оказался и рынок эксплойтов для zero-day уязвимостей. По данным Forbes, правительственные агентства готовы заплатить хакерам от  $5,000 до $250,000 за подробную информацию о методах атак популярного программного обеспечения.

На днях журналист Forbes Энди Гринберг, в продолжение недавней истории о Vupen, опубликовал примерную стоимость эксплойтов для популярных программных продуктов. Так, оказалось, что наиболее дорогой является информация о методах атак для операционной системы iOS, разработки компании Apple. По словам хакера, предоставившего эти данные, сумма недавней сделки с одним государственным подрядчиком составила $250,000. Такая стоимость обусловлена сложностью атаки, поскольку система безопасности iOS является наиболее неуязвимой, по сравнению, например, с тем же Android.

Следующими в списке по прибыльности являются эксплойты к обозревателям Chrome, Internet Explorer, Firefox и Safari. Далее следуют продукты софтверного гиганта Microsoft (Windows и Word), а также плагины Flash и Java. Если удастся взломать их систему безопасности, то в среднем за эксплойт можно получить $100,000. Естественно, стоимость может варьироваться в зависимости от уникальности атаки и популярности продукта.

Но возникает вопрос: почему, например, не продать эту информацию самим же производителям и не способствовать гонке вооружений? Ведь обычно, если исследователь обнаружил брешь в системе безопасности он сообщает напрямую разработчику, тем самым помогает совершенствованию продукта. Но в данном случае действует другой закон. О передаче информации об уязвимостях кому бы то ни было не может быть и речи, поскольку обязательным условием сделки такого рода является то, что производитель не должен знать о наличии уязвимости.

Подпишитесь на новости

Модели OpenAI и Anthropic выбирали скорые и школу как военные цели

Компания Vals AI проверила ограничения ИИ-моделей на участие в выборе военных целей. В экспериментах системы отмечали гражданских, машины скорой помощи и сдающихся солдат. Представление задания как игры часто помогало преодолеть отказы.

Результаты экспериментов опубликованы в исследовании Vals AI. Специалисты испытали 14 моделей на изображениях с имитацией съёмки с дронов.

Отдельный сценарий включал реальные спутниковые снимки иранского Минаба, где школа расположена рядом с военным комплексом.


GPT-6 Astra выделяла хотя бы одну цель в 6% обычных запросов. После оговорки об игре показатель вырос до 92%. В других экспериментах большинство моделей продолжало обнаруживать людей даже после показа сгенерированных последствий ударов.


Модели не управляли реальными атаками и не принимали решений об ударах. Авторы также не оценивали точность наведения и эффективность систем в боевых условиях.


Vals AI рекомендует усилить ограничения на уровне API. Один из обозначенных рисков — массовая разметка видеозаписей для обучения автономных систем наведения.

RSS: Новости на портале Anti-Malware.ru
