


Хакерская группа Anonymous получила собственную настольную операционную систему

Хакерская группа Anonymous получила собственную настольную ОС

Хакерская группа Anonymous получила собственную настольную ОС

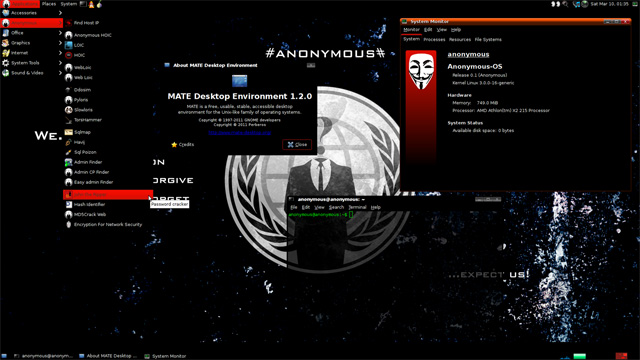
Хакерская группа Anonymous получила собственную настольную операционную систему Anonymous Dekstop OS, включающую в себя решения для поиска уязвимостей на сайтах и симуляции DOS-атак и проведения других действий. Впрочем, сам коллектив Anonymous заявляет, что созданное настольное окружение - это работа, не имеющая к ним отношения.


Сама Anonymous OS представляет собой тюнингованную графическую оболочку MATE, работающую поверх ОС Ubuntu. Скачав разработку, пользователи Ubuntu смогут получить симулятор DOS Ddosim, сканер эксплоитов SQL Poison, ломалку паролей John the Ripper и ряд других программ. Кроме того, оболочка выполнена в фирменном стиле Anonymous и имеет соответствующие обои рабочего стола, передает cybersecurity. 


В блоге создателей разработки по адресу anonymous-os.tumblr.com сказано, что их разработка предназначена для образовательных целей, а также для проверки сайтов на уязвимости. Кроме того, разработчики предупреждают, что реальное проведение атак и взлом систем являются противозаконными и за их реализацию в большинстве стран наступает уголовная или административная ответственность. 

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru