


Хакерская группа Anonymous получила собственную настольную операционную систему

Хакерская группа Anonymous получила собственную настольную ОС

Хакерская группа Anonymous получила собственную настольную ОС

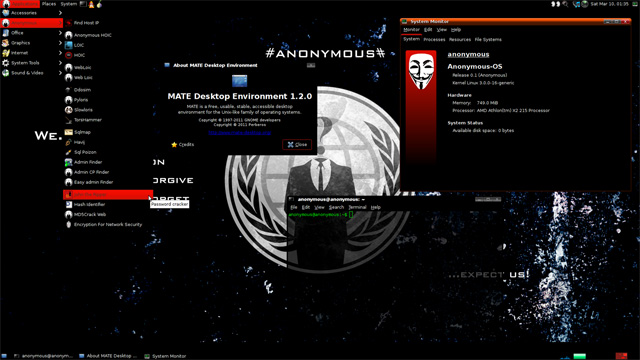
Хакерская группа Anonymous получила собственную настольную операционную систему Anonymous Dekstop OS, включающую в себя решения для поиска уязвимостей на сайтах и симуляции DOS-атак и проведения других действий. Впрочем, сам коллектив Anonymous заявляет, что созданное настольное окружение - это работа, не имеющая к ним отношения.


Сама Anonymous OS представляет собой тюнингованную графическую оболочку MATE, работающую поверх ОС Ubuntu. Скачав разработку, пользователи Ubuntu смогут получить симулятор DOS Ddosim, сканер эксплоитов SQL Poison, ломалку паролей John the Ripper и ряд других программ. Кроме того, оболочка выполнена в фирменном стиле Anonymous и имеет соответствующие обои рабочего стола, передает cybersecurity. 


В блоге создателей разработки по адресу anonymous-os.tumblr.com сказано, что их разработка предназначена для образовательных целей, а также для проверки сайтов на уязвимости. Кроме того, разработчики предупреждают, что реальное проведение атак и взлом систем являются противозаконными и за их реализацию в большинстве стран наступает уголовная или административная ответственность. 

Подпишитесь на новости

Новые критические патчи PHP выйдут 19 ноября: что стоит проверить заранее

Команда PHP анонсировала новые патчи для всех поддерживаемых версий интерпретатора. Выпуск запланирован на 19 ноября, с 17:00 до 17:30 мск. Среди закрытых уязвимостей есть критические, однако для их эксплуатации требуются нестандартные настройки или необычное окружение.

Об этом разработчики сообщили в официальном уведомлении PHP. Номера исправленных версий и технические подробности опубликуют вместе с релизами.

В Aikido ожидают, что обновления закроют CVE-2026-115560 — уязвимость, допускающую удалённое выполнение кода через механизм отслеживания загрузки файлов. О ней команда PHP предупредила 23 октября, вскоре после экстренного исправления двух ошибок PHP2Shell.

Для эксплуатации CVE-2026-115560 необходимо специфическое сочетание настроек: сервер использует формат сессий php_binary или php_serialize, а приложение переключает его на php перед вызовом session_start(). При этом отслеживание загрузки файлов должно оставаться включённым.

До исправления разработчики рекомендуют для затронутых конфигураций установить session.upload_progress.enabled=0 на уровне сервера и перезапустить все рабочие процессы PHP. Изменять параметр внутри приложения недостаточно: обработка загрузки начинается до выполнения его кода.

Приложения, которые не меняют формат сессий во время работы, могут оставить эту функцию включённой. Если её отключили ещё в октябре, команда PHP рекомендует пока сохранить ограничение.

RSS: Новости на портале Anti-Malware.ru