


«Лаборатория Касперского» выпускает приложение «Родительский контроль» для Android и iOS

«Лаборатория Касперского» выпускает приложение «Родительский контроль»

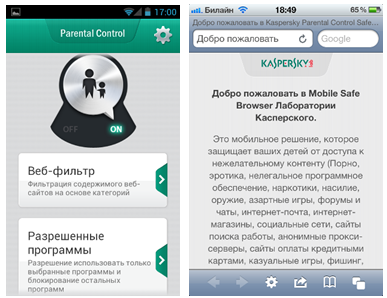
«Лаборатория Касперского» представляет бета-версию приложения «Родительский контроль» для мобильных устройств на базе операционных систем Android и iOS. Новые решения предназначены для защиты детей от нежелательного контента в Интернете, а версия для Android также обеспечивает возможность контроля использования программ на их смартфонах и планшетах.


«Родительский контроль» для Android позволяет оградить детей от нежелательного контента в Интернете, а также дает родителям возможность определить круг доступных ребенку приложений. Продукт позволяет устанавливать ограничения на доступ к таким потенциально опасным категориям веб-сайтов как, например, ресурсы для взрослых, порталы, содержание которых связано с наркотиками, насилием, азартными играм и т.д. Запрещенные или вредоносные сайты блокируются автоматически. В продукте используется облачная система категоризации веб-сайтов в рамках Kaspersky Security Network (KSN). Кроме того, «Родительский контроль» дает возможность разрешить или ограничить использование тех или иных приложений, установленных на устройстве. Доступ к изменению настроек защищен паролем. Продукт совместим со смартфонами и планшетами под управлением ОС Android 2.2 и выше.


 Интерфейс «Родительского контроля» для смартфонов на Android и iOS

Продукт для iOS – SafeBrowser – блокирует нежелательные сайты. Фильтрация контента по аналогии с решением для Android обеспечивается облачной системой в составе Kaspersky Security Network. С помощью стандартных настроек iOS родители могут сделать SafeBrowser единственным браузером, который может использоваться ребенком.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru