


Учёные Стэнфорда взломали видеотесты NuCaptcha

Учёные Стэнфорда взломали видеотесты NuCaptcha

...

Исследователи Стэнфордского университета продолжают испытывать на прочность различные виды тестов CAPTCHA. Ранее они выпустили программу Decaptcha для решения звуковых тестов, позже протестировали текстовую CAPTCHA, а сейчас рапортуют об успехе во взломе видеотестов NuCaptcha.


В своё время это была первая подобная технология на рынке, и компания NuCaptcha, разработчик тестов, позиционировала их как самые сложные и практически неподдающиеся автоматическому распознаванию. К сожалению для них, это совершенно не так.

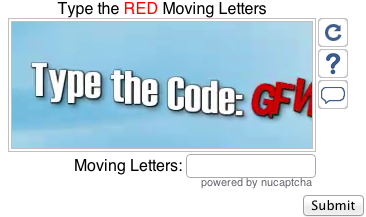
В стандартном видеотесте NuCaptcha буквы проплывают по экрану.


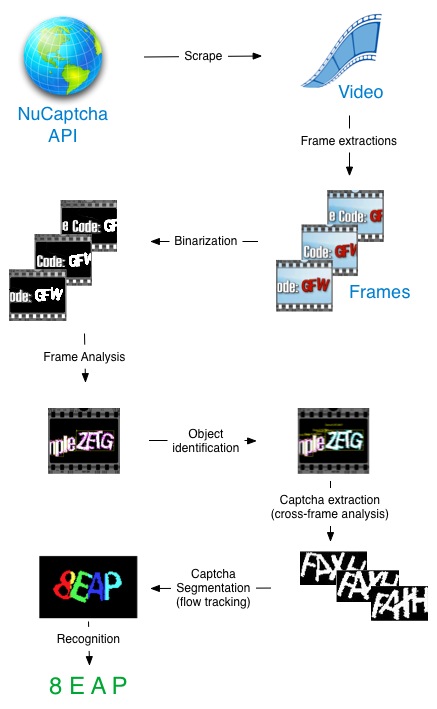
Группа исследователей из Стэнфорда сумела модифицировать свою программу Decaptcha таким образом, что она распознаёт более 90% видеотестов NuCaptcha. Это стало возможным благодаря применению специальных алгоритмов отслеживания объектов на видео, созданных специалистами в области компьютерного зрения. После трекинга происходит анализ трансформации объектов от кадра к кадру.


Разумеется, учёные из Стэнфорда работают не в помощь злоумышленникам, а чтобы помочь разработчикам CAPTCHA сделать более надёжные тесты. Они говорят, что криптографическое сообщество доказало всем, что только открытое обсуждение и испытание на прочность существующих алгоритмов может гарантировать их надёжность, сообщает xakep.ru.

В доказательство благих намерений, исследователи опубликовали результаты своей работы не сразу, а только через несколько месяцев после того, как сообщили о них в компанию NuCaptcha, вместе со своими рекомендациями, как можно усилить защиту. Рекомендации основаны на общем принципе «сопротивления отслеживанию», то есть нужно создавать в кадре объект с такими же свойствами, что и текст реальной CAPTCHA, так что у алгоритма отслеживания «сбивается прицел» и он не знает, какой из объектов анализировать. К настоящему времени компания уже разработала более качественные тесты с бóльшими искажениями символов и сильнее замусоренным фоном, а также добавили большее количество отредактированных кадров в видео (каждый видеотест состоит примерно из 500 кадров), чтобы затруднить анализ видеопотока.

Впрочем, стэнфордские учёные сохраняют здоровый скептицизм относительно обновленной технологии NuCaptcha, но воздерживаются от окончательных выводов, пока не смогут протестировать новые тесты с помощью своей программы.

Украинец, создавший LockerGoga и Nefilim, получил почти 13 лет тюрьмы

Писать шифровальщики оказалось плохой карьерной инвестицией. Окружной суд Цюриха приговорил 52-летнего гражданина Украины к 12 годам и девяти месяцам заключения за участие в атаках с использованием LockerGoga, MegaCortex и Nefilim. После освобождения ему также запретят въезд в Швейцарию на десять лет.

Суд признал мужчину ведущим разработчиком вредоносных программ, хотя организатором группировок он не был.

По версии следствия, созданные им шифровальщики применялись против компаний в десятках стран, а совокупный ущерб только по рассмотренным эпизодам оценили примерно в 100 млн швейцарских франков.

Одной из самых заметных целей стала Stadler Rail. В 2020 году преступники похитили около 500 Гбайт конфиденциальных данных производителя поездов и потребовали, по сообщениям СМИ, $6 млн.

Компания платить отказалась. В деле также фигурируют поставщик климатического оборудования Meier Tobler и разработчик банковского ПО Crealogix.

Обвиняемый настаивал, что занимался обычным ИБ-консалтингом и не знал, для чего заказчику нужен его код. Но версия про просто программиста развалилась: вместе с исходниками следователи нашли шаблоны сообщений с требованиями выкупа. Суд счёл такое совпадение чересчур подозрительным.

Мужчина находился под стражей с октября 2021 года. Его задержание стало частью международного расследования атак на более чем 1800 граждан и организаций в 71 стране.

Приговор пока не вступил в силу и может быть обжалован.

RSS: Новости на портале Anti-Malware.ru